
Erişim noktaları
Erişim noktaları, bir sunucunun VpnHood! MANAGER'daki adresleridir: dinlediği ve erişim anahtarlarına eklenen adresler. Özel bir adrese ihtiyaç duyana kadar MANAGER bunları otomatik olarak ayarlar.
Nerede bulunur?
Servers bölümünü açın, sunucuyu seçin ve Access Points kısmına gidin. Her erişim noktası, sunucunun bağlantı noktalarıyla birlikte bir adresini temsil eder. Sunucu çiftliği sayfası da anahtarların içerdiği adresleri Access Points altında listeler.
Otomatik yapılandırma
Automatic Configuration her yeni sunucuda açıktır. Tıpkı tek başına çalışan bir sunucu gibi, MANAGER da sunucunun adresini giden trafiği üzerinden bulur ve erişim noktalarını buna göre ayarlar. Çoğu cihazda doğru adresi bu şekilde tespit eder; istisnalar için Sunucu adresini nasıl bulur? sayfasına göz atın.
Erişim noktalarını kendiniz belirlemek için Automatic Configuration seçeneğini kapatın; bu seçenek açıkken liste değiştirilemez. Sunucu yeni ayarlarla yeniden başlayacağı için MANAGER sizden onay ister.
Erişim noktası ayarları
Her adresin kullanım amacını iki ayar belirler:
- Mode, adresi kimlerin alacağını belirler. PublicInToken, adresi sunucu çiftliğinin tüm erişim anahtarlarına ekler. Public, adresi anahtarlardan hariç tutar; MANAGER bu adresi yalnızca bir uygulamayı bu sunucuya yönlendirirken o uygulamaya iletir. Private ise adresi uygulamalarla hiçbir zaman paylaşmaz.
- Listen, sunucunun bu adresi dinleyip dinlemeyeceğini belirler. Bunu yalnızca sağlayıcınızın sunucuya yönlendirdiği bir adres için Yes yapın: Linux'ta sunucu, makinede henüz bulunmayan bir dinleme adresini kendi ağına otomatik olarak ekler.
UDP Port ve QUIC Port isteğe bağlıdır; -1 değeri portu devre dışı bırakır.
UDP kullanan cihazlar için sunucunun UDP Port portunun hem makinenin güvenlik duvarında hem de barındırma sağlayıcınızda açık olması gerekir.
Özel IP kullanan bulut sistemlerinde
AWS, Google Cloud, Azure veya Oracle Cloud gibi sunucunun yalnızca özel IP adresine sahip olduğu bulut platformlarında; aynı port üzerinde özel adresi Mode Private ve Listen Yes olarak, genel IP'yi ise PublicInToken ve Listen No olarak ekleyin. Automatic Configuration bu kurulumu otomatik olarak yapar.
Adres değiştirme
Anahtar oluşturulduğu adresleri taşır; bu nedenle eski anahtarı kullanan bir uygulama eski adresi denemeye devam eder. Eski adresi birkaç gün boyunca Mode Private ve Listen Yes olan bir erişim noktası olarak tutun: Push token to clients varsayılan olarak açık olduğundan, uygulamalar bağlandıklarında yeni anahtarı otomatik olarak alır. Ardından eski adresi kaldırabilirsiniz.
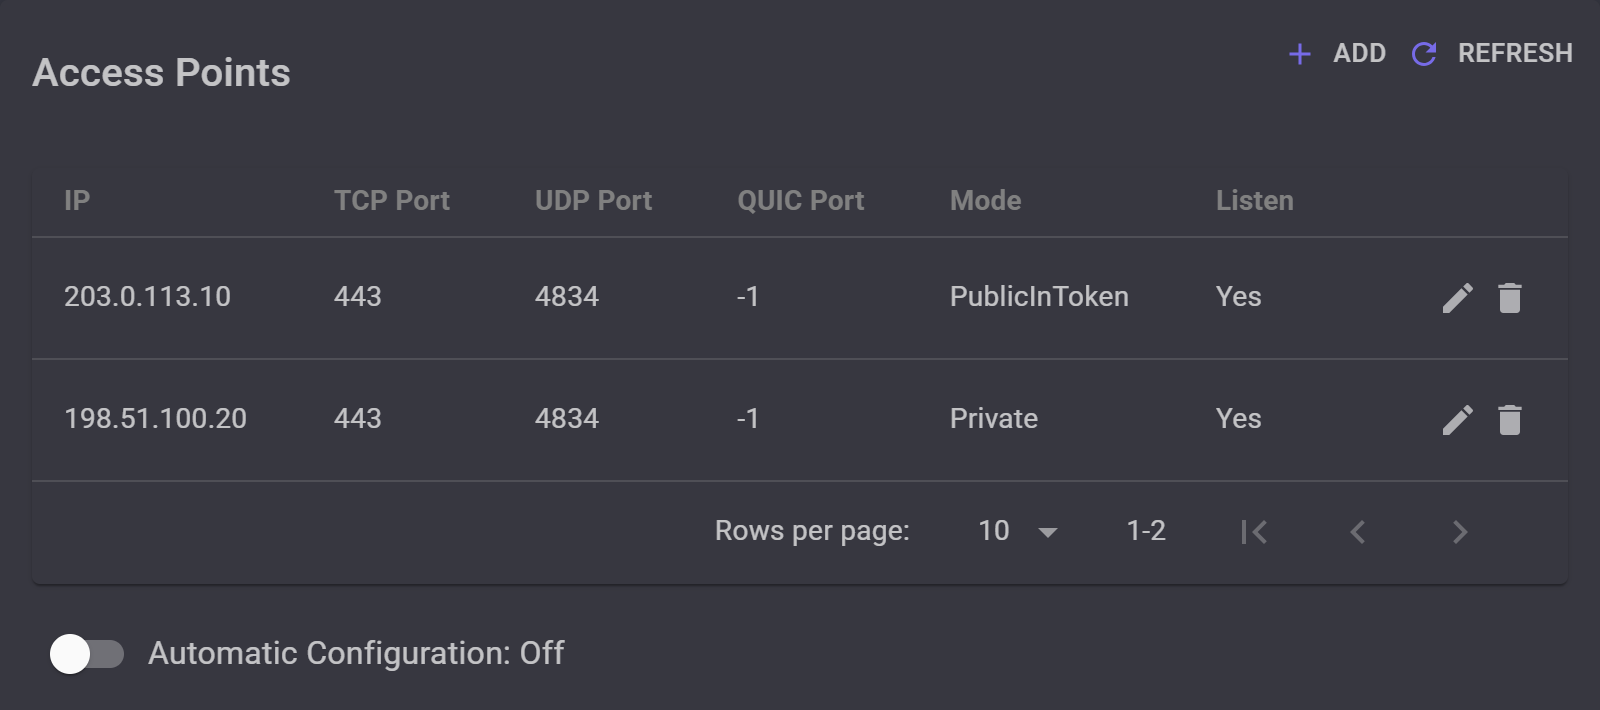
203.0.113.10 adresi anahtarlara eklenir. Eski 198.51.100.20 adresi anahtarlardan çıkarılır, ancak eski anahtara sahip uygulamalar için sunucu bu adresi dinlemeye devam eder.
Ters proxy (reverse proxy) arkasında
Sunucunuzu ters proxy arkasına alma kılavuzunda gösterildiği gibi önce proxy'yi etkinleştirin. Ardından sunucu grubu (farm) için alan adı sertifikasını kontrol edin: Kendi alan adınızı kullanın adımında ayarlandığı gibi, Signature altında CA Signed yazmalı ve Visibility değeri PublicInToken olmalıdır. Böylece anahtarlar alan adını içerir ve uygulamalar bu adresi çözer.
Tüm uygulamaları proxy üzerinden yönlendirmek için sunucunun kendi adreslerini anahtarlardan çıkarın:
- Automatic Configuration seçeneğini kapatın.
- Her adresi düzenleyin ve Mode değerini Private olarak ayarlayın.
- Sunucunun dinlemeye devam etmesi için Listen ayarını Yes olarak bırakın; böylece proxy sunucuya bağlanmayı sürdürür.
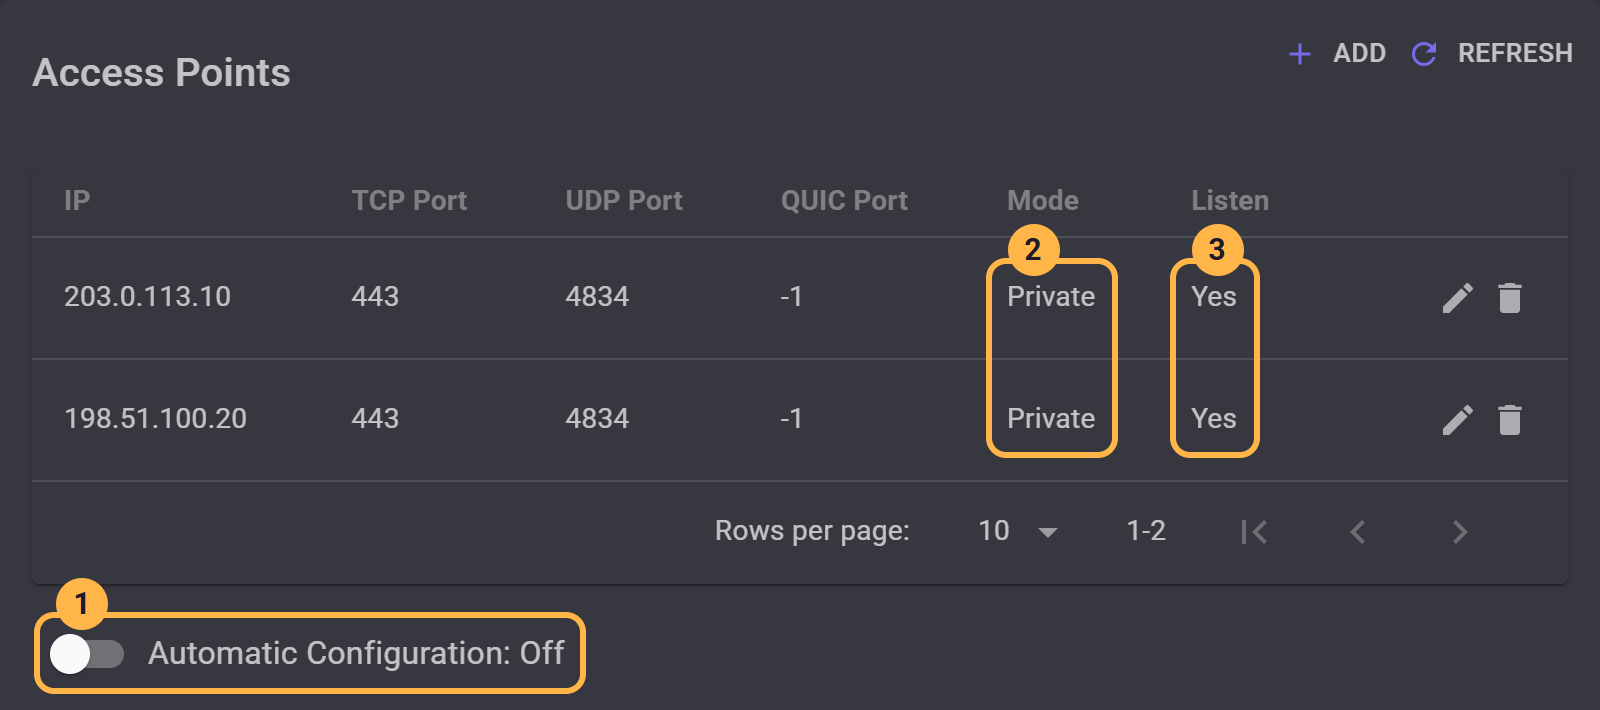
MANAGER, adressiz anahtarlara yalnızca sertifikada CA Signed yazdığı sürece izin verir.
Eski bir anahtara sahip olan uygulamalar bu anahtarı ve sunucu adreslerini kullanmaya devam eder: Push token to clients, uygulamalara yeni bir anahtarı yalnızca sunucu grubundaki sunuculardan birinde PublicInToken bir adres varsa gönderir. MANAGER üzerinden yeni anahtarları kopyalayıp kullanıcılarınızla paylaşın.
PublicInToken olarak bırakıldığında adresler anahtarlarda kalır; uygulamalar hem bu adresleri hem de proxy'yi kullanır. Böylece bir adres engellendiğinde proxy, kullanıcılarınızın bağlı kalmasını sağlar.
Alan adı tek bir sunucuya yönlendirildiğinden, birden fazla sunucudan oluşan bir grupta proxy üzerinden gelen tüm uygulamalar aynı sunucuya ulaşır.


