
Puntos de acceso
Los puntos de acceso son las direcciones del servidor en VpnHood! MANAGER: en cuáles escucha y cuáles incluye en las claves de acceso. MANAGER los configura automáticamente hasta que necesites una dirección específica.
Dónde encontrarlos
Abre Servers, selecciona el servidor y entra en Access Points. Cada punto de acceso representa una dirección del servidor con sus puertos. La página de la granja de servidores también muestra las direcciones que contienen sus claves en Access Points.
Configuración automática
Automatic Configuration viene activado por defecto en cada servidor. MANAGER detecta la dirección mediante el tráfico saliente del propio servidor y ajusta los puntos de acceso automáticamente. Esto funciona en la gran mayoría de los casos; consulta Cómo detecta el servidor su dirección para ver las excepciones.
Para configurar los puntos de acceso manualmente, desactiva Automatic Configuration: mientras esté activado, la lista no se puede editar. MANAGER te pedirá confirmación, ya que el servidor se reiniciará con los nuevos ajustes.
Ajustes de un punto de acceso
Dos opciones definen la función de cada dirección:
- Mode define quién recibe la dirección. PublicInToken la incluye en cada clave de acceso de la granja. Public la excluye de las claves y MANAGER solo la entrega a una aplicación cuando la conecta a este servidor. Private nunca la comparte con las aplicaciones.
- Listen determina si el servidor escucha en esa dirección. Elige Yes únicamente si tu proveedor enruta la dirección hacia la máquina: en Linux, el servidor añade por su cuenta a la red cualquier dirección de escucha que falte.
UDP Port y QUIC Port son opcionales; usa -1 para desactivar cualquiera de ellos.
Los dispositivos configurados para UDP también necesitan tener abierto el puerto UDP Port en el firewall del servidor y en el de tu proveedor de hosting.
En nubes con direcciones privadas
En plataformas en la nube donde la máquina solo tiene IPs privadas (como AWS, Google Cloud, Azure u Oracle Cloud), añade la IP privada con Mode Private y Listen Yes, y la IP pública con PublicInToken y Listen No, en el mismo puerto. Automatic Configuration hace esto automáticamente.
Cambiar una dirección
Una clave conserva las direcciones con las que fue creada; por eso, cualquier aplicación con una clave anterior seguirá intentando conectar a la dirección antigua. Mantén la dirección anterior durante unos días como punto de acceso con Mode Private y Listen Yes: las aplicaciones recibirán la clave nueva al conectarse, ya que Push token to clients viene activado por defecto. Luego podrás eliminarla.
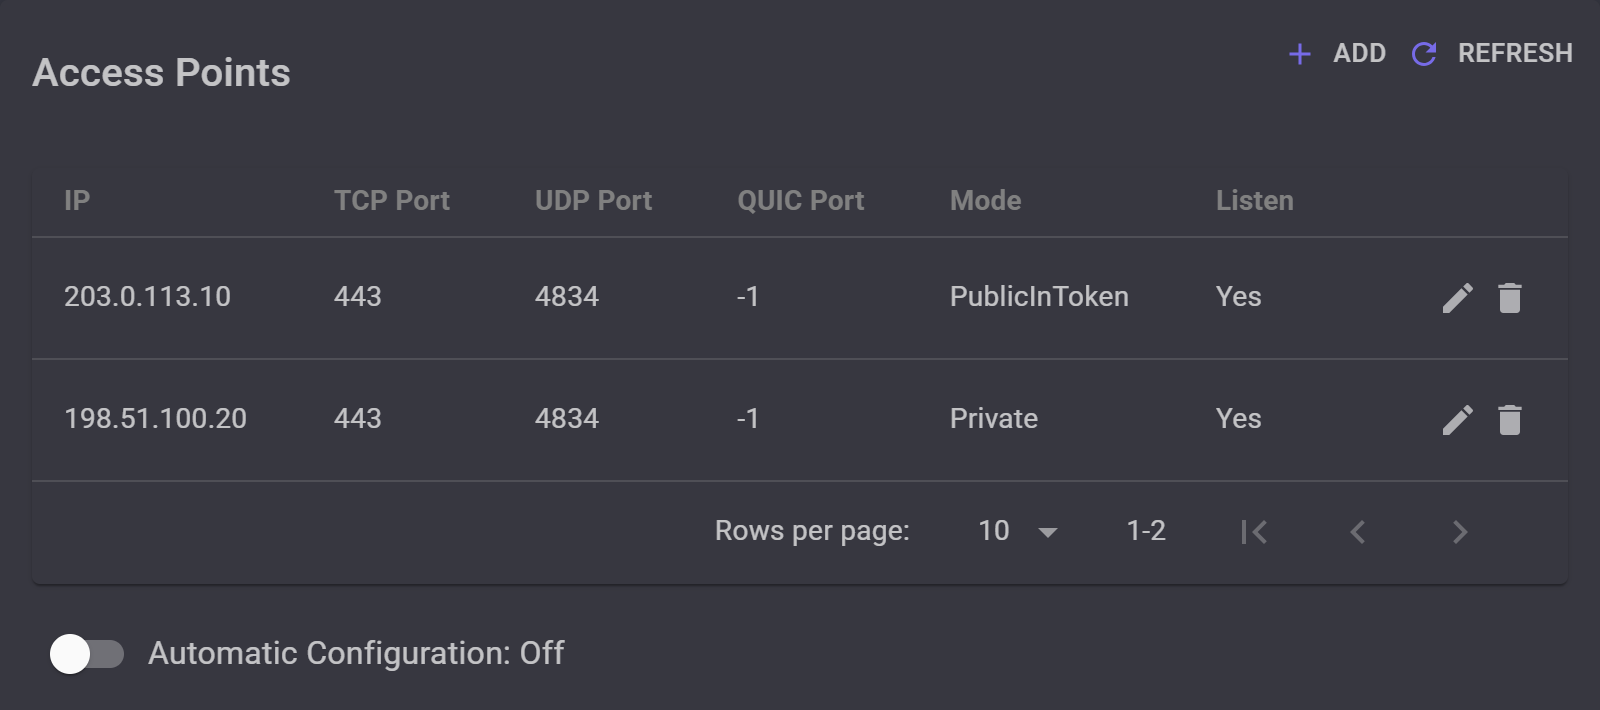
203.0.113.10, se incluye en las claves. La anterior, 198.51.100.20, queda fuera, pero el servidor sigue escuchando en ella para las aplicaciones con claves antiguas.
Detrás de un proxy inverso
Primero activa el proxy como se indica en Colocar tu servidor detrás de un proxy inverso. Luego verifica el certificado del dominio en la granja: debe mostrar CA Signed en Signature y PublicInToken en Visibility, tal como se configura en Usa tu propio dominio. De este modo, las claves incluirán el dominio y las aplicaciones podrán resolverlo.
Para dirigir todas las aplicaciones a través del proxy, retira las direcciones directas del servidor de las claves:
- Desactiva Automatic Configuration.
- Edita cada dirección y cambia su Mode a Private.
- Mantén Listen en Yes para que el servidor siga escuchando peticiones y el proxy pueda conectarse a él.
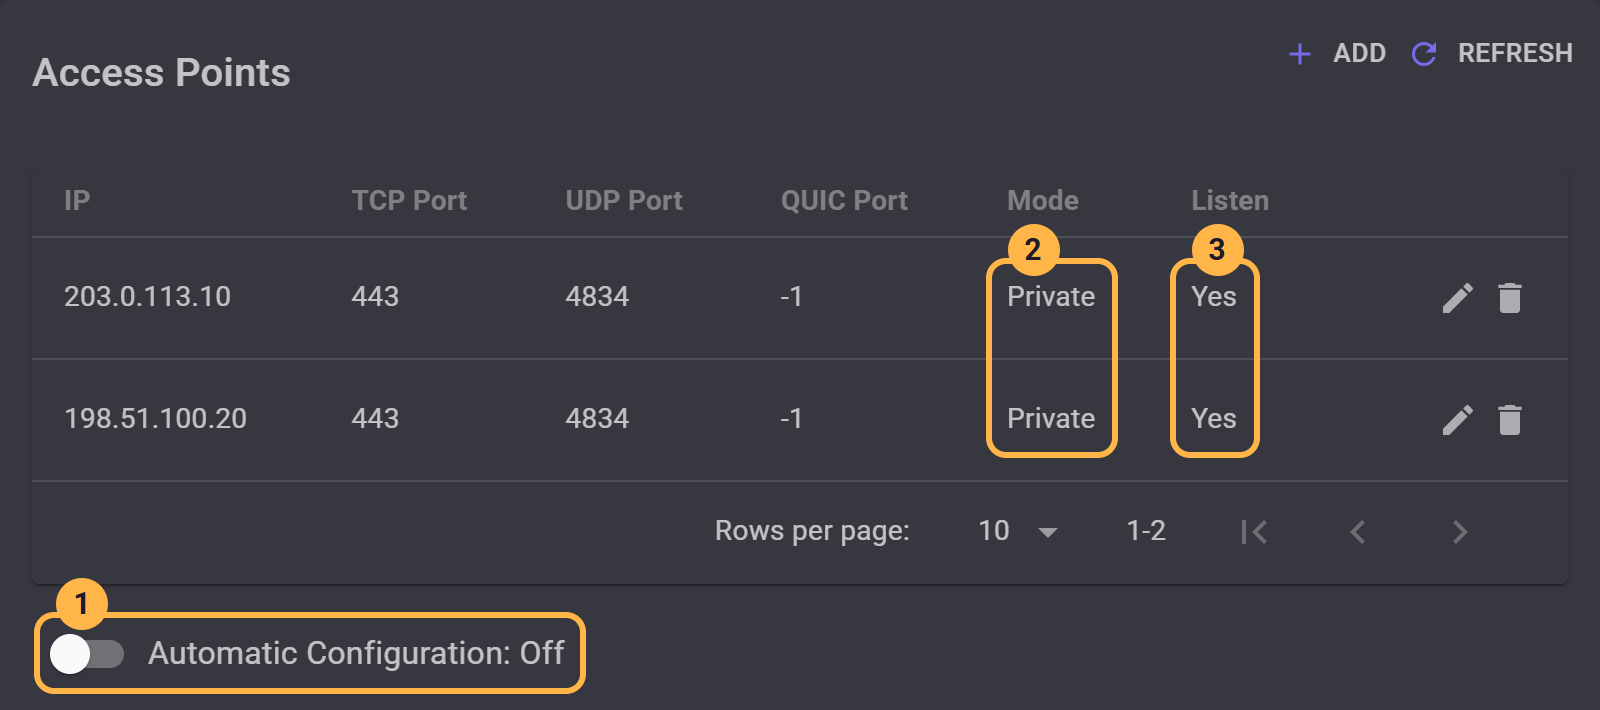
MANAGER solo permite claves sin dirección si el certificado figura como CA Signed.
Las aplicaciones con una clave anterior seguirán usándola junto con las direcciones del servidor: Push token to clients solo envía claves nuevas si al menos un servidor de la granja tiene una dirección PublicInToken. Copia las nuevas claves desde MANAGER y compártelas con tus usuarios.
Si se mantienen como PublicInToken, las direcciones seguirán en las claves y las aplicaciones podrán usar tanto las direcciones directas como el proxy. Así, el proxy mantendrá conectados a los usuarios si se bloquea alguna dirección.
El dominio apunta a un único servidor; por lo tanto, en una granja con varios servidores, todas las aplicaciones que se conecten a través del proxy llegarán siempre al mismo.


