
एक्सेस पॉइंट्स
सर्वर के एक्सेस पॉइंट्स VpnHood! MANAGER में उसके पते होते हैं: जिन पर वह सुनता है और जो एक्सेस कीज़ में शामिल होते हैं। MANAGER इन्हें अपने-आप सेट कर देता है, जब तक कि आपको किसी खास पते की ज़रूरत न हो।
इन्हें कहाँ खोजें
Servers खोलें, सर्वर चुनें और उसके Access Points देखें। प्रत्येक एक्सेस पॉइंट सर्वर का एक पता और उसके पोर्ट होते हैं। सर्वर फ़ार्म का पेज भी Access Points के तहत उन पतों की सूची दिखाता है जो उसकी कीज़ में शामिल हैं।
ऑटोमैटिक कॉन्फ़िगरेशन
हर नए सर्वर के लिए Automatic Configuration चालू रहता है। MANAGER सर्वर के अपने आउटगोइंग ट्रैफ़िक के ज़रिए उसका पता ढूँढता है और एक्सेस पॉइंट्स को उसी अनुसार सेट करता है। ज़्यादातर मशीनों पर यह सही पता खोज लेता है; जब ऐसा न हो, तो सर्वर अपना पता कैसे ढूँढता है देखें।
एक्सेस पॉइंट्स को खुद सेट करने के लिए, Automatic Configuration बंद करें: इसके चालू रहने पर सूची में बदलाव नहीं किया जा सकता। MANAGER आपसे पुष्टि करने को कहेगा, क्योंकि सर्वर नई सेटिंग्स के साथ रीस्टार्ट होता है।
एक्सेस पॉइंट की सेटिंग्स
दो सेटिंग्स तय करती हैं कि प्रत्येक पते का उपयोग किस लिए होगा:
- Mode तय करता है कि पता किसे मिलेगा। PublicInToken इसे सर्वर फ़ार्म की हर एक्सेस की में जोड़ता है। Public इसे कीज़ से बाहर रखता है, और MANAGER इसे केवल तभी ऐप को देता है जब वह उस ऐप को इस सर्वर पर भेजता है। Private इसे कभी भी ऐप्स को नहीं देता।
- Listen तय करता है कि सर्वर उस पते पर सुनता है या नहीं। इसे केवल उसी पते के लिए Yes पर सेट करें जिसे आपका प्रोवाइडर मशीन पर रूट करता है: Linux पर, सर्वर ऐसा लिसनिंग पता अपने नेटवर्क में अपने-आप जोड़ लेता है जो मशीन के पास नहीं होता।
UDP Port और QUIC Port वैकल्पिक हैं, और -1 से दोनों में से किसी को भी बंद किया जा सकता है।
UDP पर सेट डिवाइसेज़ के लिए सर्वर का UDP Port मशीन के फ़ायरवॉल और होस्टिंग प्रोवाइडर दोनों में खुला होना ज़रूरी है।
प्राइवेट पते वाले क्लाउड पर
ऐसे क्लाउड पर जहाँ मशीन के पास केवल प्राइवेट पते होते हैं (जैसे AWS, Google Cloud, Azure या Oracle Cloud), प्राइवेट पते को Mode Private और Listen Yes के साथ जोड़ें, और उसी पोर्ट पर पब्लिक IP को PublicInToken और Listen No के साथ जोड़ें। Automatic Configuration इसे अपने-आप इसी तरह सेट कर देता है।
पता बदलें
किसी की (key) में वही पते होते हैं जिनके साथ इसे बनाया गया था, इसलिए पुरानी की वाला ऐप पुराने पते पर ही कनेक्ट करने की कोशिश करता रहता है। पुराने पते को कुछ दिनों के लिए Mode Private और Listen Yes वाले एक्सेस पॉइंट के तौर पर बनाए रखें: कनेक्ट होने पर ऐप्स को नई की अपने आप मिल जाएगी, क्योंकि Push token to clients डिफ़ॉल्ट रूप से चालू रहता है। इसके बाद आप इसे हटा सकते हैं।
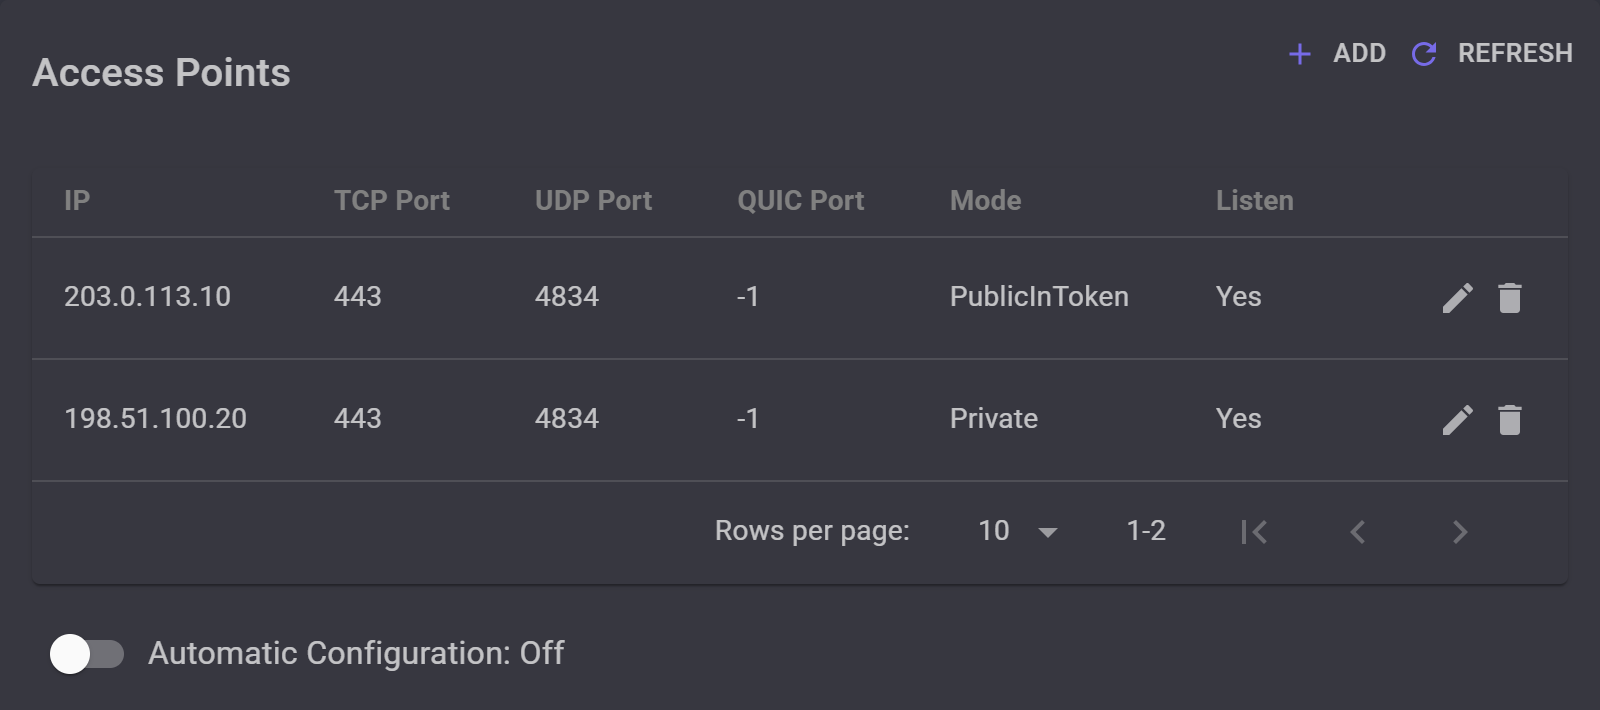
203.0.113.10, कीज़ में शामिल होता है। पुराना पता, 198.51.100.20, उनसे बाहर रखा जाता है, लेकिन सर्वर पुरानी की वाले ऐप्स के लिए इस पर सुनना जारी रखता है।
रिवर्स प्रॉक्सी के पीछे
सबसे पहले प्रॉक्सी चालू करें, जैसा कि अपने सर्वर को रिवर्स प्रॉक्सी के पीछे रखें में बताया गया है। इसके बाद डोमेन के लिए फ़ार्म का सर्टिफिकेट जांचें: Signature में CA Signed दिखना चाहिए, और इसकी Visibility PublicInToken होनी चाहिए, जैसा कि अपने खुद के डोमेन का उपयोग करें में सेट किया गया है। इसके बाद कीज़ में डोमेन शामिल हो जाता है, और ऐप्स इसे खोज लेते हैं।
हर ऐप को प्रॉक्सी के ज़रिए भेजने के लिए, कीज़ से सर्वर के अपने पते हटा दें:
- Automatic Configuration को बंद करें।
- हर पते को एडिट करें, और इसके Mode को Private पर सेट करें।
- इसके Listen को Yes पर ही रहने दें, ताकि सर्वर लिसन करता रहे और प्रॉक्सी उससे कनेक्ट हो सके।
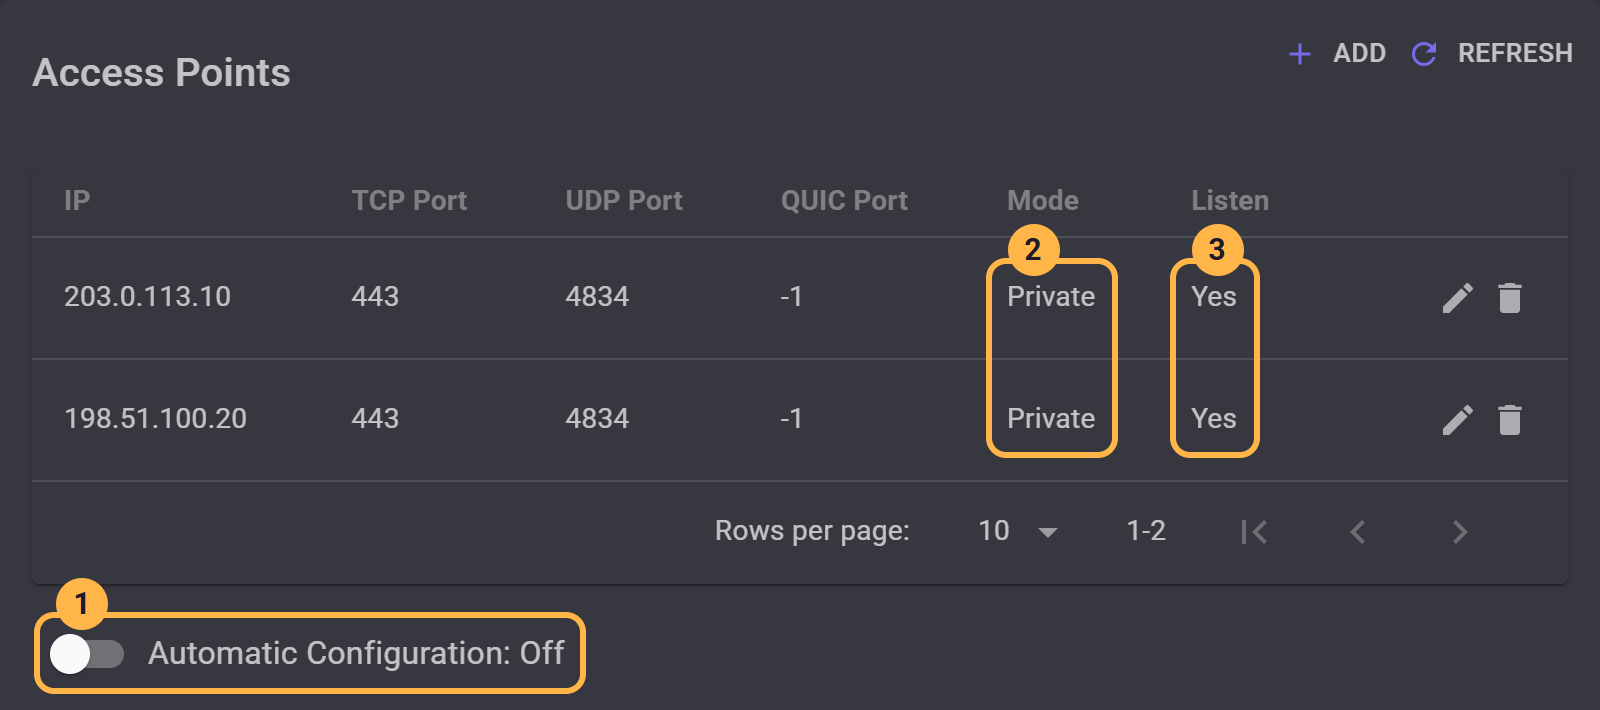
MANAGER केवल तभी बिना पते वाली कीज़ की अनुमति देता है जब सर्टिफिकेट CA Signed दिखाता हो।
पुरानी की वाले ऐप्स उसका और सर्वर के पतों का उपयोग करते रहते हैं: Push token to clients ऐप्स को नई की केवल तभी भेजता है जब फ़ार्म के किसी सर्वर में PublicInToken पता हो। MANAGER से नई कीज़ कॉपी करें और उन्हें अपने उपयोगकर्ताओं को दें।
PublicInToken पर रहने पर, पते कीज़ में बने रहते हैं, और ऐप्स उनका और प्रॉक्सी दोनों का उपयोग करते हैं। ऐसे में यदि कोई पता ब्लॉक हो जाता है, तो प्रॉक्सी उपयोगकर्ताओं को कनेक्टेड रखती है।
डोमेन एक सर्वर पर ले जाता है, इसलिए कई सर्वरों के फ़ार्म में, प्रॉक्सी से आने वाला हर ऐप उसी सर्वर तक पहुंचता है।


