
SSL/TLS सर्टिफिकेट्स
आपके सर्वर हर कनेक्शन की शुरुआत में एक सर्टिफिकेट प्रस्तुत करते हैं, और सर्वर फ़ार्म की एक्सेस कीज़ में इसके सर्टिफिकेट्स में से एक का नाम होता है। MANAGER प्रत्येक नए फ़ार्म के लिए एक सर्टिफिकेट बनाता है, और Let's Encrypt से एक विश्वसनीय सर्टिफिकेट प्राप्त करके उसे अपने आप रिन्यू भी कर सकता है।
इन्हें कहाँ खोजें
Server Farms खोलें और फिर संबंधित फ़ार्म चुनें: इसका SSL / TLS Certificates उन्हें सूचीबद्ध करता है, और एक फ़्लैग उस सर्टिफिकेट को चिह्नित करता है जो फ़ार्म की कीज़ में शामिल है। सूची का शीर्षक पूरी सूची खोलता है, जिसमें प्रत्येक सर्टिफिकेट का Mode और Priority भी दिखाई देता है।
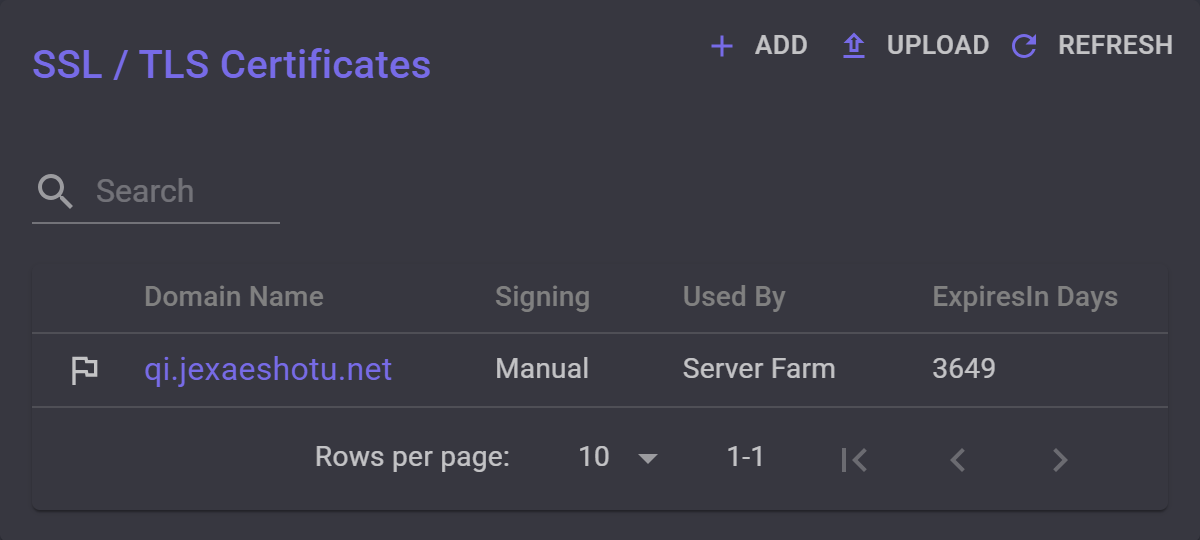
प्रत्येक नए फ़ार्म को एक सर्टिफिकेट मिलता है: एक काल्पनिक नाम वाला सेल्फ़-साइंड सर्टिफिकेट, जो कीज़ में तब तक रहता है जब तक आप कोई दूसरा नहीं चुनते।
सर्वर के अपने पेज पर भी यही सूची होती है, जिसमें केवल वे सर्टिफिकेट होते हैं जिनका उपयोग वह सर्वर अकेले करता है।
सर्टिफिकेट की सेटिंग्स
खोलने के लिए किसी सर्टिफिकेट का डोमेन चुनें।
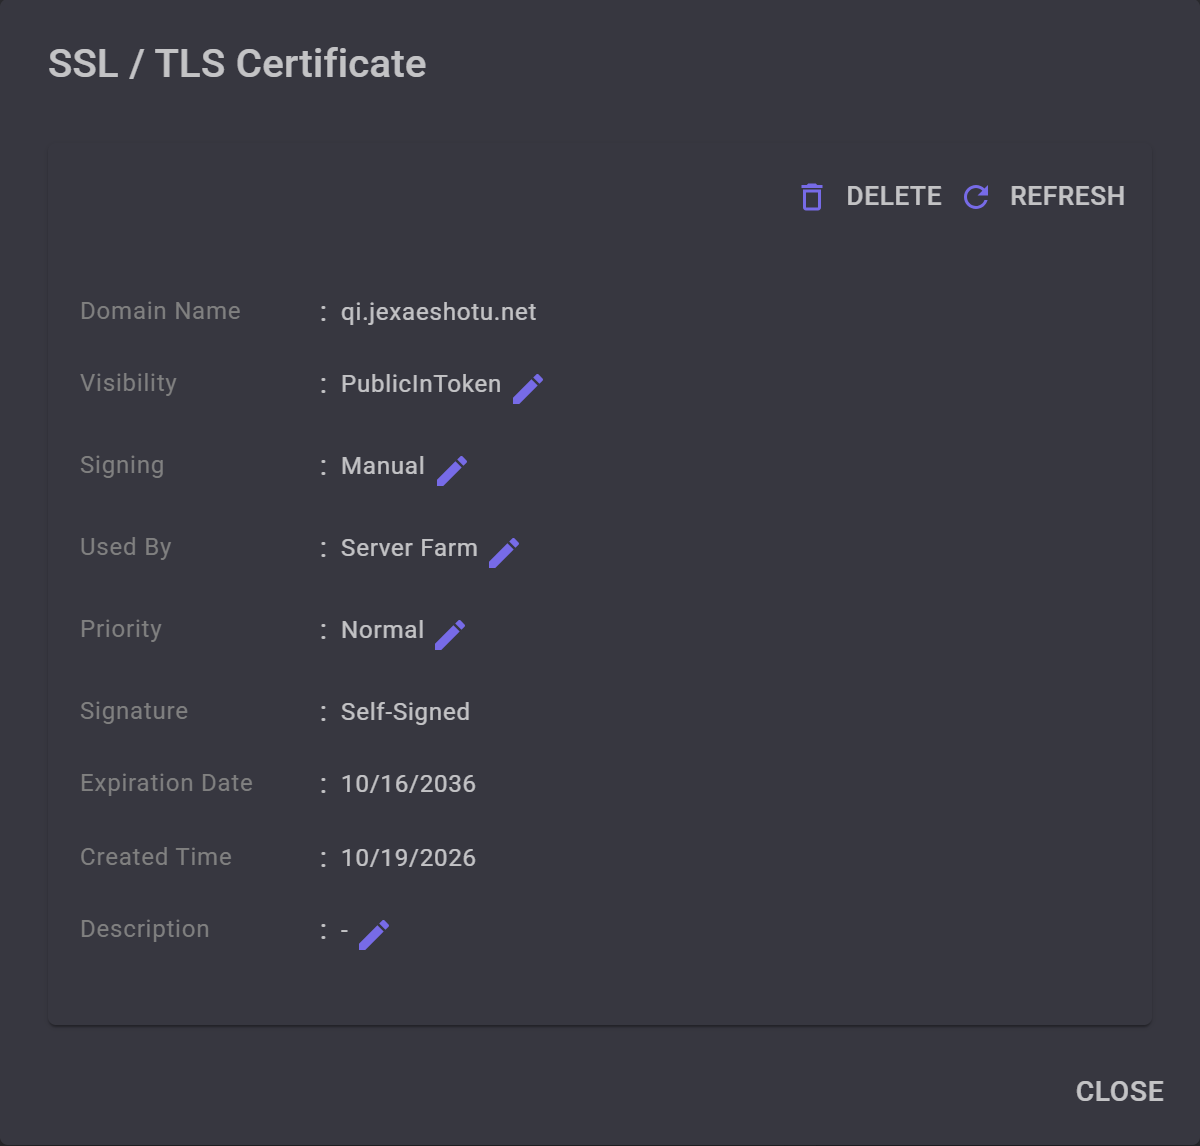
- Visibility तय करता है कि सर्टिफिकेट का डोमेन किसे मिले। PublicInToken इसे फ़ार्म की प्रत्येक की में जोड़ता है; केवल एक सर्टिफिकेट में यह हो सकता है, और इसे किसी अन्य को देने पर यह Public बन जाता है। किसी एक सर्वर द्वारा अकेले उपयोग किया जाने वाला Public सर्टिफिकेट, यदि वह CA Signed है, तो ऐप्स तक केवल तभी पहुँचता है जब MANAGER उन्हें उस सर्वर पर भेजता है। Private सर्टिफिकेट कभी ऐसा नहीं करता। आप जो भी चुनें, सर्वर उस डोमेन का अनुरोध करने वाले ऐप्स को सर्टिफिकेट प्रस्तुत करते हैं।
- Signing तय करता है कि इसे कैसे साइन किया जाए। Manual इसे जैसा है वैसा ही छोड़ देता है। AutoSign Let's Encrypt से इसे साइन करवाता है और MANAGER इसे रिन्यू करता है, जैसा कि नीचे बताया गया है। DomainOnly उस डोमेन के लिए है जिसका सर्टिफिकेट कहीं और मौजूद है: MANAGER इसे कभी भी सर्वर पर नहीं डालता, और कीज़ इसे शामिल नहीं कर सकती हैं।
- Used By फ़ार्म के प्रत्येक सर्वर के लिए Server Farm होता है, या उसके सर्वरों में से कोई एक सर्वर। कीज़ वाले सर्टिफिकेट को Server Farm पर रखें, ताकि प्रत्येक सर्वर इसे उन ऐप्स को प्रस्तुत कर सके जिनके पास वे कीज़ हैं।
- Priority, Normal, Low या Lowest, Public सर्टिफिकेट्स के डोमेन को उस समय क्रमबद्ध करता है जब MANAGER ऐप्स को कई डोमेन देता है। यह सर्वर द्वारा प्रस्तुत किए जाने वाले सर्टिफिकेट को नहीं बदलता है।
- Signature सर्टिफिकेट अथॉरिटी द्वारा साइन किए जाने पर CA Signed दिखाता है, अन्यथा Self-Signed। ऐप्स ब्राउज़र की तरह ही CA Signed सर्टिफिकेट की जाँच उसकी अथॉरिटी और नाम से करते हैं, जिससे रिन्यू होने पर भी उनकी कीज़ काम करती रहती हैं। Self-Signed वाले सर्टिफिकेट को वे केवल अपनी की में मौजूद फ़िंगरप्रिंट से ही स्वीकार करते हैं।
- Description आपके संदर्भ के लिए एक नोट है। MANAGER इसका उपयोग नहीं करता है।
सर्टिफिकेट जोड़ें
SSL / TLS Certificates में, Add चुनें, Domain Name दर्ज करें और Create चुनें। MANAGER डोमेन के लिए एक सेल्फ़-साइंड सर्टिफिकेट बनाता है, Public और Manual, और इसे खोलता है। बाकी फ़ील्ड केवल सर्टिफिकेट की जानकारी भरते हैं।
सर्वर के अपने पेज से जोड़े जाने पर, सर्टिफिकेट का उपयोग केवल वही सर्वर करता है।
किसी सर्टिफिकेट अथॉरिटी से इसे साइन कराने के लिए, Signing को AutoSign पर सेट करें। डोमेन नाम और विश्वसनीय सर्टिफिकेट का उपयोग करें में यह प्रक्रिया और कीज़ में डोमेन शामिल करने का तरीका बताया गया है।
AutoSign
AutoSign के साथ, MANAGER डोमेन के लिए सर्टिफिकेट साइन करने का अनुरोध Let's Encrypt से करता है। Let's Encrypt डोमेन की जांच TCP पोर्ट 80 पर सामान्य HTTP के ज़रिए करता है, इसलिए डोमेन का फ़ार्म के किसी एक सर्वर पर पॉइंट होना और वह पोर्ट खुला होना ज़रूरी है। MANAGER पहले इसी तरह जांच करता है। इस दौरान, Signing पर Validating... दिखाई देता है।
सर्टिफिकेट समाप्त होने से लगभग 30 दिन पहले, MANAGER इसे रिन्यू कर देता है। Let's Encrypt के सर्टिफिकेट 90 दिनों तक मान्य रहते हैं।
यदि कोई जांच विफल होती है, तो Signing लाल रंग में इसका कारण दिखाता है। MANAGER दिन में लगभग एक बार फिर से प्रयास करता है, और लगातार छह विफलताओं के बाद यह Signing को वापस Manual पर सेट कर देता है। तुरंत दोबारा प्रयास करने के लिए, Manual और फिर AutoSign चुनें।
सर्टिफिकेट अपलोड करें
Upload दूसरी जगह से प्राप्त सर्टिफिकेट लेता है: इसकी प्राइवेट की के साथ एक PFX फ़ाइल, जो एक्सपोर्ट की जा सकने योग्य होनी चाहिए, और इसका Certificate Password। अपलोड करते समय इसकी Visibility चुनें; यह Private से शुरू होती है। यदि MANAGER यह सत्यापित कर सकता है कि इसे किसने साइन किया है, तो Signature में CA Signed दिखाई देता है।
अपलोड किया गया सर्टिफिकेट पूरे फ़ार्म द्वारा उपयोग किया जाता है, भले ही आप इसे किसी सर्वर के पेज से अपलोड करें। इसे केवल एक सर्वर को सौंपने के लिए, बाद में इसका Used By बदलें।
कीज़ में मौजूद सर्टिफिकेट
फ़ार्म की कीज़ में इसके PublicInToken सर्टिफिकेट का डोमेन और उसका फ़िंगरप्रिंट शामिल होता है। यदि यह CA Signed है, तो ऐप्स डोमेन को खोजते हैं और किसी अथॉरिटी द्वारा इसके लिए साइन किए गए किसी भी सर्टिफिकेट को स्वीकार करते हैं। यदि यह Self-Signed है, तो वे केवल उसी सर्टिफिकेट को स्वीकार करते हैं, और उन तक पहुँचने के लिए उन्हें सर्वर के पते की आवश्यकता होती है: ऐसे में MANAGER को फ़ार्म के किसी एक सर्वर पर PublicInToken पता होना आवश्यक होता है।
किसी अन्य सर्टिफिकेट को PublicInToken देने पर पुराना सर्टिफिकेट सर्वर पर Public के रूप में बना रहता है, जिससे पुरानी कीज़ कनेक्ट होती रहती हैं। कनेक्ट होने पर ऐप्स को नई की मिल जाती है, क्योंकि Push token to clients डिफ़ॉल्ट रूप से चालू रहता है, लेकिन केवल तब तक जब तक फ़ार्म के किसी एक सर्वर के पास PublicInToken पता हो।
फ़ार्म में पहले से मौजूद डोमेन के लिए नया सर्टिफिकेट जोड़ने या अपलोड करने से पुराना सर्टिफिकेट बदल जाता है और वह हट जाता है। यदि पुराने सर्टिफिकेट की Visibility अधिक थी तो नया सर्टिफिकेट उसे बनाए रखता है, ताकि रिन्युअल कीज़ में बना रहे। यदि नया सर्टिफिकेट CA Signed है तो पुरानी कीज़ काम करती रहती हैं। यदि यह सेल्फ़-साइंड है, तो अपने उपयोगकर्ताओं को नई कीज़ दें।
सर्टिफिकेट हटाएं
इसके डायलॉग में Delete चुनें। MANAGER आपको कीज़ में मौजूद सर्टिफिकेट, या पूरे फ़ार्म द्वारा उपयोग किए जाने वाले अंतिम सर्टिफिकेट को हटाने की अनुमति नहीं देता है: पहले किसी अन्य सर्टिफिकेट को PublicInToken सौंपें, या कोई नया जोड़ें।


