
अपने सर्वर को रिवर्स प्रॉक्सी के पीछे रखें
अगर कोई नेटवर्क आपके सर्वर का IP ब्लॉक कर दे, तब भी Cloudflare जैसे रिवर्स प्रॉक्सी के ज़रिए ऐप्स आसानी से कनेक्ट हो सकते हैं — ऐप प्रॉक्सी से जुड़ता है और प्रॉक्सी आपके सर्वर से।
यह कैसे काम करता है
आपका डोमेन सीधे सर्वर पर जाने के बजाय प्रॉक्सी पर ले जाता है। ऐप्स डोमेन ढूंढकर प्रॉक्सी से जुड़ते हैं, जो कनेक्शन को डिक्रिप्ट करके फिर से एन्क्रिप्ट करता है और आपके सर्वर तक पहुंचाता है। ट्रैफ़िक WebSocket के ज़रिए जाता है, जिसे Cloudflare आगे बढ़ा देता है। कोई भी दूसरा रिवर्स प्रॉक्सी भी काम करेगा, बशर्ते वह WebSocket सपोर्ट करे और TLS के ज़रिए आपके सर्वर तक पहुंचे।
ऐप्स डोमेन को तभी खोजते हैं जब उनकी 'key' में वह एक ट्रस्टेड नाम के रूप में शामिल हो, जिसके लिए सर्टिफ़िकेट अथॉरिटी से सर्टिफ़िकेट होना ज़रूरी है।
एक key में आपके सर्वर का सीधा एड्रेस भी शामिल हो सकता है। ऐसे में ऐप दोनों तरफ़ से कनेक्ट हो सकते हैं: IP ब्लॉक होने पर प्रॉक्सी काम करता है, लेकिन key रखने वाला कोई भी व्यक्ति सर्वर एड्रेस देख सकता है। बिना सर्वर एड्रेस वाली key हर ऐप को सिर्फ़ प्रॉक्सी के ज़रिए ही भेजती है।
ज़रूरी बातें
- ब्लॉकिंग: कोई नेटवर्क अब भी रिवर्स प्रॉक्सी के पतों या आपके डोमेन को ब्लॉक कर सकता है। हालांकि, Cloudflare के पते कई अन्य वेबसाइटों को भी सेवा देते हैं, इसलिए उन्हें ब्लॉक करना आसान नहीं होता।
- DNS: कनेक्ट होने से पहले ऐप्स नेटवर्क के DNS के ज़रिए आपके डोमेन को खोजते हैं। यदि नेटवर्क प्रतिक्रिया को ब्लॉक कर देता है या बदल देता है, तो ऐप्स अपनी की (key) में मौजूद पतों का सहारा लेते हैं; ऐसे में केवल डोमेन वाली की कनेक्ट नहीं हो पाएगी।
- प्राइवेसी: रिवर्स प्रॉक्सी टनल के अंदर का डेटा उसी तरह देख सकता है जैसे आपका सर्वर: आपके यूज़र्स कहाँ कनेक्ट होते हैं और वे जो कुछ भी बिना एन्क्रिप्शन के भेजते हैं। उनका HTTPS हमेशा एन्क्रिप्टेड रहता है। हमेशा एक भरोसेमंद रिवर्स प्रॉक्सी का ही उपयोग करें।
- केवल TCP: आपका सर्वर प्रॉक्सी के माध्यम से आने वाले ऐप्स को अपने UDP और QUIC पोर्ट नहीं देता है।
- शर्तें: जांच लें कि आपके प्रदाता की शर्तें VPN ट्रैफ़िक की अनुमति देती हैं या नहीं। 50 या उससे कम यूज़र्स का छोटा समूह आमतौर पर ठीक रहता है।
शुरू करने से पहले
- आपके सर्वर पर सर्टिफिकेट अथॉरिटी से प्रमाणित एक डोमेन या सबडोमेन होना चाहिए: डोमेन नाम और विश्वसनीय सर्टिफिकेट का उपयोग करें इसे करने का तरीका दिखाता है। इसे पहले करें, जब डोमेन का रिकॉर्ड सीधे सर्वर से जुड़ा हो।
- डोमेन के पीछे एक ही सर्वर होना चाहिए। दो सर्वरों से जुड़े रिकॉर्ड एक ही सेशन के कनेक्शन दोनों पर भेज सकते हैं, जिससे सेशन टूट जाता है।
- सर्वर TCP पोर्ट
443पर या प्रॉक्सी द्वारा आगे भेजे जाने वाले किसी अन्य पोर्ट पर सुन रहा हो। Cloudflare केवल443, 2053, 2083, 2087, 2096, 8443पर ही HTTPS पास करता है।
प्रॉक्सी चालू करें
- Cloudflare में, अपने डोमेन के DNS रिकॉर्ड खोलें और अपने सर्वर से जुड़े रिकॉर्ड को Proxied पर सेट करें, और यदि AAAA रिकॉर्ड हो तो उसे भी।
- SSL/TLS के तहत, एन्क्रिप्शन मोड को Full (strict) पर सेट करें। इसके बाद Cloudflare TLS के ज़रिए आपके सर्वर तक पहुंचता है और उसके सर्टिफिकेट की जांच करता है। Flexible मोड में यह साधारण HTTP का उपयोग करेगा, जिसे सर्वर स्वीकार नहीं करता।
VpnHood! MANAGER अपने सर्टिफिकेट को डोमेन के ज़रिए TCP पोर्ट 80 पर सामान्य HTTP पर रिन्यू करता है, और Cloudflare इसे आपके सर्वर पर पास करता है। मैनेज्ड सर्वर पर Always Use HTTPS को बंद ही रखें: यह रिक्वेस्ट को HTTPS पर रीडायरेक्ट कर देगा, जिससे रिन्यूअल विफल हो जाएगा।
मैनेज्ड सर्वर पर
डोमेन के लिए फ़ार्म के सर्टिफिकेट की जांच करें: Signature के तहत यह CA Signed दिखता है, और इसकी Visibility PublicInToken पर होती है। फिर की (key) डोमेन ले जाती हैं और ऐप्स इसे खोजते हैं।
हर ऐप को प्रॉक्सी के ज़रिए भेजने के लिए, सर्वर के Access Points में जाकर की (key) से सर्वर के अपने पते हटा दें:
- Automatic Configuration को बंद करें।
- प्रत्येक पते को एडिट करें, और इसके Mode को Private पर सेट करें।
- इसके Listen को Yes पर ही रहने दें, ताकि सर्वर सुनना जारी रखे: प्रॉक्सी अभी भी इससे कनेक्ट होती है।
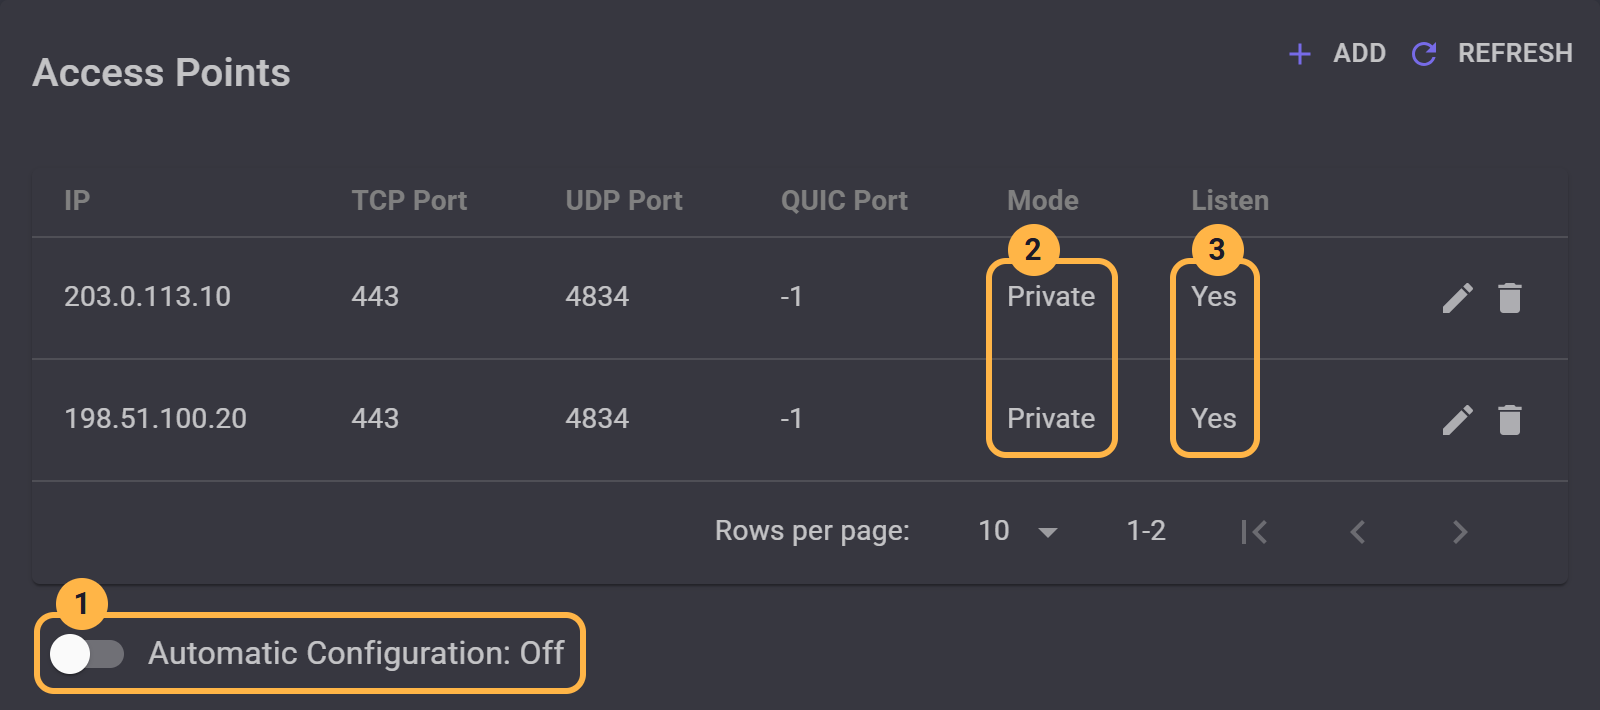
MANAGER बिना पते वाली कीज़ की अनुमति केवल तभी देता है जब सर्टिफ़िकेट CA Signed दिखाता है। प्रत्येक सेटिंग समझने के लिए अपने सर्वर के IP पते सेट करें देखें।
PublicInToken पर सेट रहने पर, पते कीज़ में मौजूद रहते हैं और ऐप्स उनका व प्रॉक्सी दोनों का इस्तेमाल करते हैं। इससे कोई पता ब्लॉक होने पर भी प्रॉक्सी आपके यूज़र्स को कनेक्टेड रखता है।
पुरानी की (key) वाले ऐप्स अगली बार कनेक्ट होने पर नई की अपने आप पा लेते हैं, क्योंकि Push token to clients डिफ़ॉल्ट रूप से चालू रहता है।
डोमेन केवल एक सर्वर पर ले जाता है, इसलिए कई सर्वर्स वाले फ़ार्म में भी, प्रॉक्सी के ज़रिए आने वाला हर ऐप उसी एक सर्वर तक पहुंचता है।
स्टैंडअलोन सर्वर पर
जांच लें कि सर्वर डोमेन के सर्टिफ़िकेट का इस्तेमाल कर रहा हो, जिसमें IsValidHostName को true पर सेट किया गया हो: इसे करने का तरीका डोमेन नेम और भरोसेमंद सर्टिफ़िकेट का इस्तेमाल करें में बताया गया है। इसके बाद बनी कीज़ में डोमेन शामिल रहता है और ऐप्स उसे आसानी से ढूंढ लेते हैं।
एक स्टैंडअलोन सर्वर हमेशा डोमेन के साथ-साथ अपने पते भी कीज़ में शामिल करता है, जिससे ऐप्स उनका और प्रॉक्सी दोनों का उपयोग करते हैं। कोई पता ब्लॉक होने पर प्रॉक्सी आपके यूज़र्स को कनेक्टेड रखता है, लेकिन की (key) रखने वाला कोई भी व्यक्ति वह पता देख सकता है।


