
Sunucunuzu bir ters proxy arkasına alın
Sunucunuzun IP adresini engelleyen bir ağ, doğrudan o adrese bağlanmayan uygulamaları durduramaz. Cloudflare gibi bir ters proxy arkasında uygulamalar proxy'ye bağlanır; proxy de bağlantıyı sunucunuza iletir.
Nasıl çalışır?
Alan adınız doğrudan sunucunuza değil, proxy'ye yönlendirir. Uygulamalar alan adını sorgulayıp proxy'ye bağlanır; proxy, sunduğu her web sitesinde yaptığı gibi bağlantının şifresini çözer ve sunucunuza doğru yeniden şifreler. Trafik, Cloudflare'in ilettiği WebSocket üzerinden akar. WebSocket'i ileten ve sunucunuza TLS üzerinden ulaşan diğer ters proxy'ler de çalışır.
Uygulamalar alan adını yalnızca anahtarlarında güvenilir bir ad olarak tanımlanmışsa sorgular; bu da bir sertifika yetkilisinden alınan sertifikayı gerektirir.
Bir anahtar doğrudan sunucunuzun kendi adresini de barındırabilir. Bu durumda uygulamalar iki yoldan da bağlanabilir: Adres engellenirse proxy bağlantıyı korur, ancak anahtara sahip olan herkes asıl adresi görebilir. Sunucunuzun adresini içermeyen bir anahtar ise tüm uygulamaları doğrudan proxy üzerinden yönlendirir.
Unutmamanız gerekenler
- Engelleme: Ağlar ters proxy adreslerini veya alan adınızı yine de engelleyebilir. Ancak Cloudflare adresleri sayısız web sitesine hizmet verdiğinden, bunları engellemenin maliyeti yüksektir.
- DNS: Uygulamalar bağlanmadan önce alan adınızı ağın DNS'i üzerinden sorgular. Ağ bu yanıtı engeller veya yanıltırsa, uygulamalar anahtardaki adreslere geri döner; bu nedenle yalnızca alan adını içeren bir anahtar bağlanamaz.
- Gizlilik: Ters proxy, tıpkı sunucunuz gibi tünelin içindekileri görebilir: kullanıcılarınızın nereye bağlandığı ve şifrelenmemiş olarak gönderdikleri her şey. HTTPS trafiği ise şifreli kalmaya devam eder. Yalnızca güvendiğiniz bir ters proxy kullanın.
- Yalnızca TCP: Sunucunuz, proxy üzerinden gelen uygulamalara UDP ve QUIC bağlantı noktalarını sunmaz.
- Kullanım Koşulları: Sağlayıcınızın koşullarının VPN trafiğine izin verdiğinden emin olun. Yaklaşık 50 veya daha az kullanıcıdan oluşan küçük bir grup genellikle sorun oluşturmaz.
Başlamadan önce
- Sunucunuzda bir sertifika yetkilisinden (CA) alınmış sertifikaya sahip bir alan adı veya alt alan adı: Alan adı ve güvenilir sertifika kullanma kılavuzunda adımları bulabilirsiniz. Bu işlemi alan adı kaydı doğrudan sunucuyu gösterirken önceden yapın.
- Alan adının arkasında tek bir sunucu olmalıdır. İki sunucuya yönlendiren kayıtlar, tek bir oturumun bağlantılarını her iki sunucuya da dağıtabilir ve oturum kopabilir.
- Sunucunun TCP
443bağlantı noktasını veya proxy'nin ilettiği başka bir bağlantı noktasını dinlemesi gerekir. Cloudflare, HTTPS trafiğini yalnızca443, 2053, 2083, 2087, 2096, 8443üzerinden iletir.
Proxy'yi etkinleştirin
- Cloudflare'de alan adınızın DNS kayıtlarını açın ve sunucunuzu gösteren kaydı (varsa AAAA kaydını da) Proxied olarak ayarlayın.
- SSL/TLS altında şifreleme modunu Full (strict) olarak belirleyin. Cloudflare sunucunuza TLS üzerinden erişir ve sertifikasını doğrular. Flexible modunda ise sunucunun kabul etmediği düz HTTP kullanılır.
VpnHood! MANAGER sertifikalarını alan adı aracılığıyla TCP 80 bağlantı noktası üzerinden düz HTTP ile yeniler ve Cloudflare bunu sunucunuza iletir. Yönetilen bir sunucuda Always Use HTTPS ayarını kapalı tutun; aksi takdirde istek HTTPS'ye yönlendirilir ve yenileme başarısız olur.
Yönetilen sunucularda
Sunucu grubunun alan adı sertifikasını doğrulayın: Signature altında CA Signed yazmalı ve Visibility değeri PublicInToken olmalıdır. Böylece anahtarlar alan adını içerir ve uygulamalar bu adresi sorgular.
Tüm uygulamaları proxy üzerinden yönlendirmek için sunucunun Access Points bölümünden sunucunun kendi adreslerini anahtarlardan kaldırın:
- Automatic Configuration ayarını kapatın.
- Her bir adresi düzenleyin ve Mode değerini Private olarak ayarlayın.
- Sunucunun dinlemeye devam etmesi için Listen değerini Yes olarak bırakın; böylece proxy sunucuya bağlanabilir.
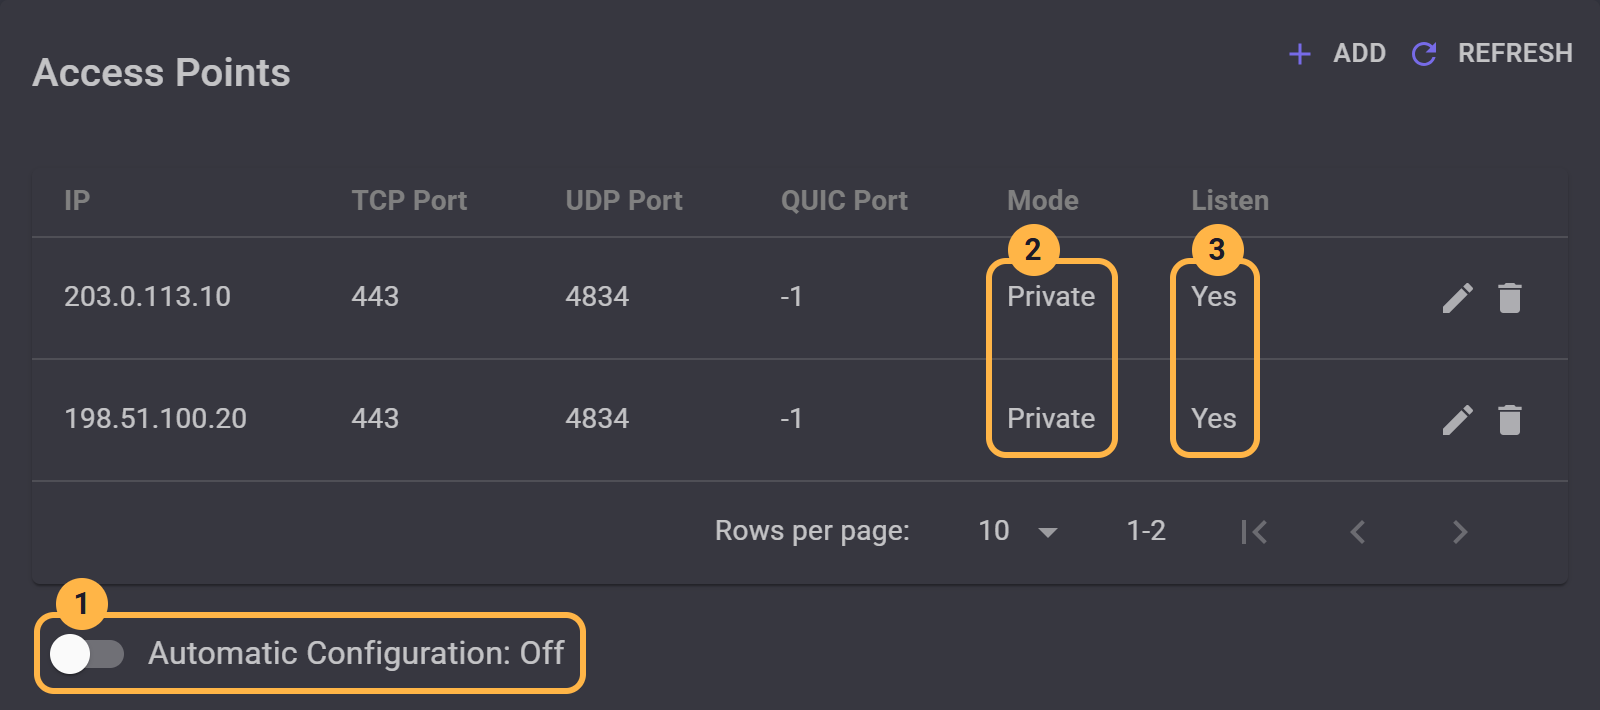
MANAGER, yalnızca sertifikada CA Signed yazdığında adressiz anahtarlara izin verir. Her ayarın açıklaması için Sunucunuzun IP adreslerini belirleyin sayfasına göz atın.
PublicInToken olarak bırakıldığında adresler anahtarlarda kalır; uygulamalar hem bunları hem de proxy'yi kullanır. Böylece bir adres engellendiğinde proxy kullanıcılarınızın bağlı kalmasını sağlar.
Push token to clients varsayılan olarak açık olduğundan, eski anahtara sahip uygulamalar bir sonraki bağlantılarında yeni anahtarı otomatik olarak alır.
Alan adı tek bir sunucuya yönlendirilir; bu nedenle birden çok sunucudan oluşan bir grupta proxy üzerinden gelen tüm uygulamalar aynı sunucuya ulaşır.
Bağımsız bir sunucuda
Sunucunun alan adı sertifikasını kullandığından ve IsValidHostName değerinin true olarak ayarlandığından emin olun. Adımlar için Alan adı ve güvenilir sertifika kullanın kılavuzuna bakın. Bu işlemden sonra oluşturulan anahtarlar alan adını içerir ve uygulamalar bu adresi çözer.
Bağımsız bir sunucu, alan adının yanı sıra kendi adreslerini de her zaman anahtarlara ekler; böylece uygulamalar hem bunları hem de proxy'yi kullanır. Bir adres engellendiğinde proxy kullanıcılarınızın bağlı kalmasını sağlar, ancak anahtara sahip olan herkes adresi görebilir.


