
Сертификаты SSL/TLS
Серверы задействуют сертификат при каждом подключении, а ключи доступа фермы указывают на один из них. MANAGER автоматически создает сертификат для каждой новой фермы, а также умеет получать доверенный сертификат от Let's Encrypt и продлевать его сам.
Где их найти
Перейдите в Server Farms и выберите ферму: в блоке SSL / TLS Certificates показан их список, а флажком отмечен тот, который используется в ключах доступа. Нажмите на заголовок списка, чтобы открыть подробный вид со столбцами Visibility и Priority.
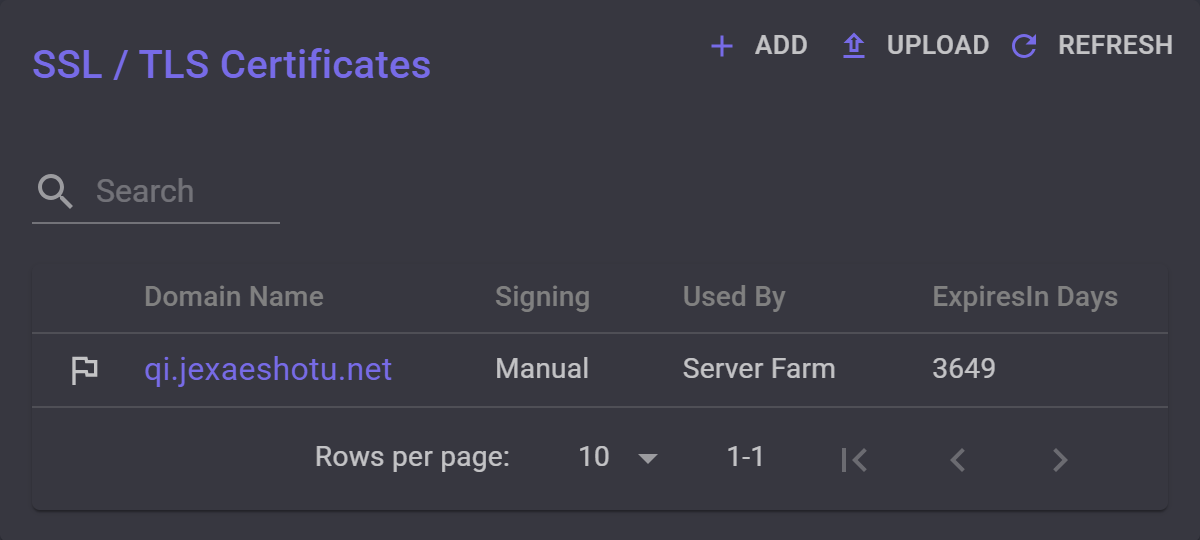
Каждая новая ферма сразу получает самоподписанный сертификат со случайным именем — он используется в ключах по умолчанию, пока вы не укажете другой.
На странице отдельного сервера отображается такой же список, но только с сертификатами, привязанными именно к нему.
Использование собственного домена
Чтобы ключи фермы содержали ваш собственный домен с доверенным сертификатом Let's Encrypt, потребуется следующее:
- Домен или поддомен под вашим управлением, например
server1.example.com. Используйте точное имя (не wildcard) без слова «VPN» в названии: приложения передают его в открытом виде при подключении, и его видно в сети. - DNS-запись, направленная прямо на один из серверов фермы: запись типа A (и AAAA, если у сервера есть IPv6-адрес). Если планируется использовать Cloudflare перед сервером, сначала завершите эти шаги и только потом включайте проксирование.
- Открытый TCP-порт
80на этом сервере на всё время использования домена: через него выполняется проверка и автоматическое продление сертификата каждые несколько месяцев.
Откройте раздел Server Farms и выберите ферму (не отдельную страницу сервера: сертификат там привязывается только к одному серверу). В блоке SSL / TLS Certificates нажмите Add, укажите домен в поле Domain Name и нажмите Create. MANAGER создаст самоподписанный сертификат и откроет его.
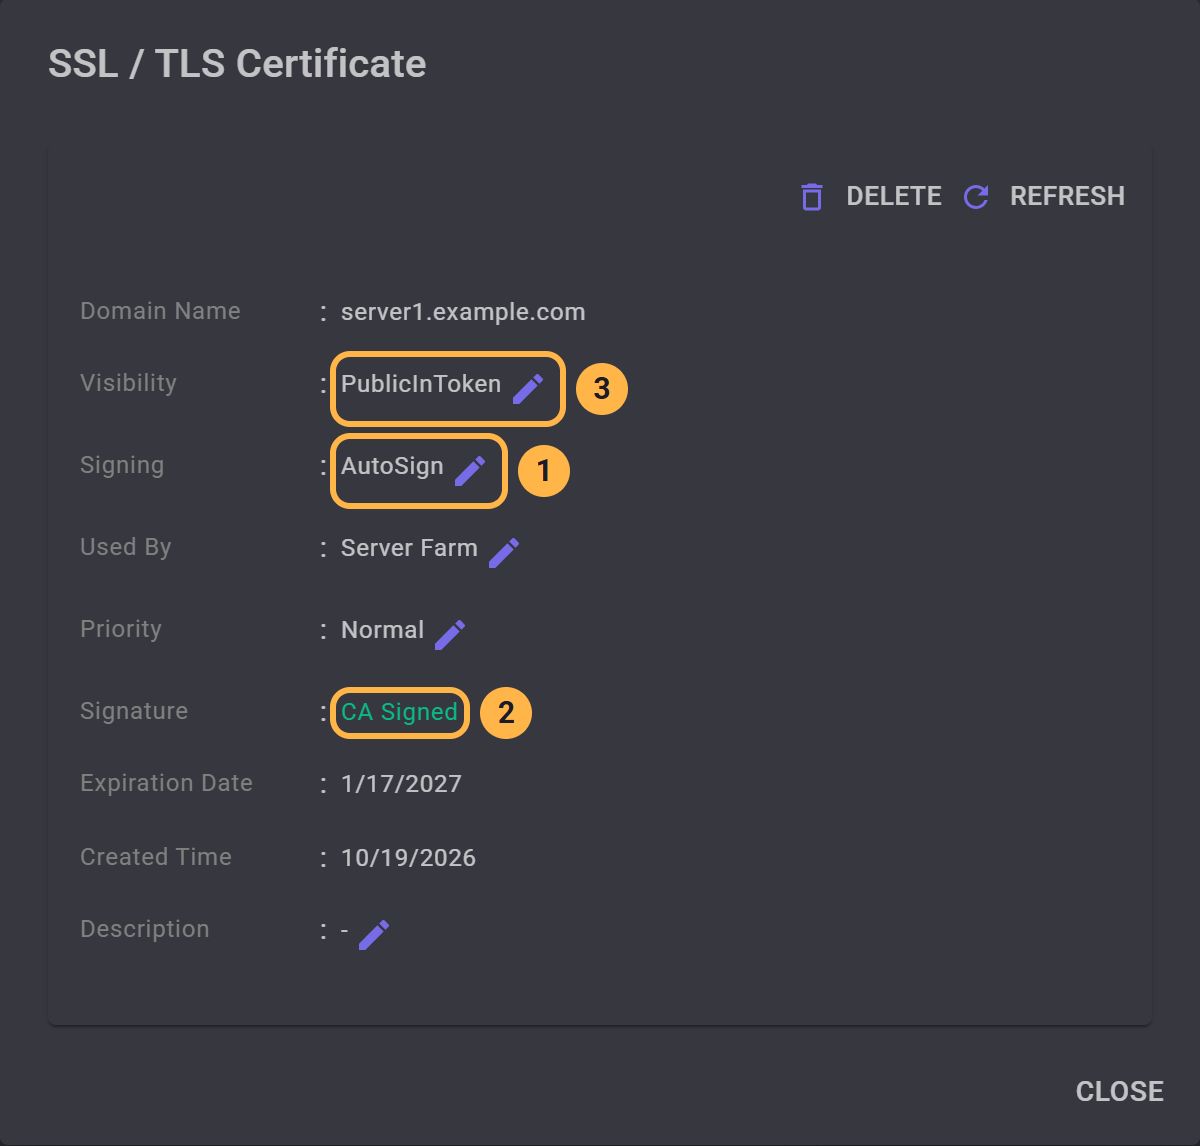
- Нажмите Signing и выберите AutoSign. MANAGER запросит сертификат у Let's Encrypt, который проверит домен через ваш сервер по TCP-порту
80. - Дождитесь, пока в поле Signature появится статус CA Signed. С этого момента MANAGER будет обновлять сертификат автоматически до окончания срока его действия.
- Нажмите Visibility и выберите Public in keys. Теперь каждый ключ фермы содержит этот домен, а предыдущий сертификат фермы переходит в статус Public.
Все новые ключи, скопированные из MANAGER, теперь содержат домен. Приложения со старыми ключами получат обновлённый ключ при подключении, так как параметр Push token to clients включён по умолчанию. Не удаляйте предыдущий сертификат фермы, пока это не произойдёт: старые ключи работают только при его наличии.
Если проверка не удалась, исправьте DNS-запись или откройте порт: в разделе AutoSign ниже описано, как MANAGER повторяет попытки.
Для проверки откройте ферму: в списке Access Points домен будет на первом месте.
Параметры сертификата
Чтобы открыть настройки, нажмите на домен сертификата.
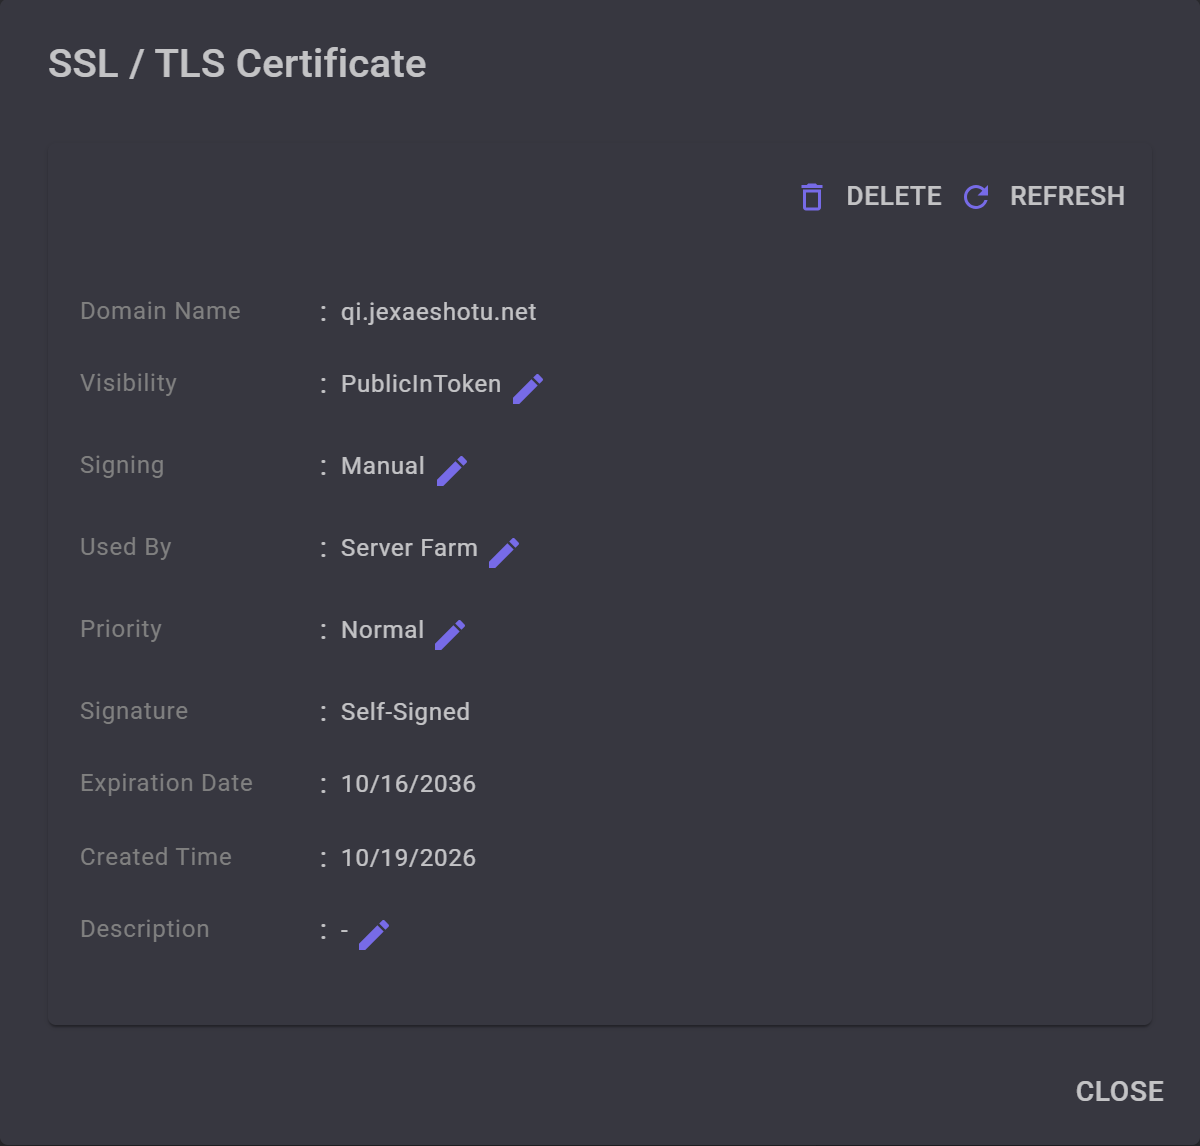
- Параметр Visibility определяет, кому передается домен сертификата. Значение Public in keys добавляет его во все ключи фермы; оно может быть только у одного сертификата, а при назначении другому текущий становится Public. Сертификат со статусом Public на отдельном сервере, если он имеет статус CA Signed, передается в приложения только при подключении к этому серверу. Сертификаты со статусом Private не передаются приложениям никогда. В любом случае серверы предоставляют сертификат приложениям, запрашивающим его домен.
- Параметр Signing задает способ подписи. Manual оставляет сертификат без изменений. AutoSign запрашивает подпись у Let's Encrypt и автоматически продлевает ее через MANAGER. Вариант DomainOnly нужен для доменов, чей сертификат размещен в другом месте: MANAGER не устанавливает его на серверы, и добавить его в ключи нельзя.
- Параметр Used By принимает значение Server Farm (для всех серверов фермы) либо указывает на конкретный сервер. Сертификат из ключей доступа должен иметь статус Server Farm, чтобы любой сервер фермы мог подтвердить подлинность перед приложениями с этими ключами.
- Параметры Priority, Normal, Low и Lowest задают порядок доменов для сертификатов со статусом Public, когда MANAGER передает приложению несколько адресов. На выбор сертификата самим сервером это не влияет.
- Поле Signature показывает CA Signed, если сертификат выдан доверенным центром сертификации, и Self-Signed в остальных случаях. Сертификаты со статусом CA Signed проверяются приложениями как в браузере (по центру сертификации и имени), поэтому ключи работают и после их продления. Сертификаты Self-Signed сверяются только по отпечатку, сохраненному в ключе.
- Поле Description — заметка для вас. MANAGER никак ее не обрабатывает.
Добавить сертификат
В разделе SSL / TLS Certificates нажмите Add, введите Domain Name и выберите Create. MANAGER создаст для домена самоподписанный сертификат со статусами Public и Manual и откроет его. Остальные поля лишь дополняют сведения о сертификате.
Если добавить сертификат со страницы отдельного сервера, использовать его будет только этот сервер.
Чтобы подписать сертификат в центре сертификации, установите Signing в значение AutoSign. В разделе Использование собственного домена выше описан этот процесс и добавление домена в ключи.
Используйте имя на свой выбор, без домена
Имя, которое приложения ваших пользователей передают в открытом виде, — это всегда имя сертификата из их ключа: отдельной настройки для него нет. Сертификат Self-Signed может содержать любое имя, даже то, которое вам не принадлежит, так как приложения принимают его по отпечатку в своем ключе и никогда не запрашивают это имя в DNS. Поэтому ферма может заменить свое случайное имя и без домена:
- На странице фермы, а не сервера, добавьте сертификат с этим именем и оставьте для Signing значение Manual.
- Нажмите Visibility и выберите Public in keys. Хотя бы у одного сервера фермы должен быть адрес со статусом Public in keys, так как такие ключи не могут найти сервер по имени.
- Когда приложения ваших пользователей получат новый ключ, удалите предыдущий сертификат фермы. До этого момента проверочный запрос без имени все еще может получить его вместе с его случайным именем.
Такой способ скрывает меньше, чем доверенный сертификат, а имя настоящего сайта может принести больше вреда, чем пользы: почему так, рассказано в руководстве Какой сертификат использовать на вашем сервере?
AutoSign
В режиме AutoSign MANAGER запрашивает сертификат для домена у Let's Encrypt. Let's Encrypt проверяет домен по обычному HTTP через TCP-порт 80, поэтому домен должен указывать на один из серверов фермы с открытым портом. Сначала такую же проверку выполняет MANAGER. В это время в строке Signing отображается статус Validating....
MANAGER автоматически продлевает сертификат примерно за 30 дней до окончания его срока. Сертификаты Let's Encrypt действуют 90 дней.
Если проверка не пройдена, в строке Signing красным цветом появится причина ошибки. MANAGER повторяет попытку раз в день, а после шести неудач подряд возвращает Signing на Manual. Чтобы повторить попытку сразу, переключитесь на Manual, а затем снова выберите AutoSign.
Загрузить сертификат
С помощью Upload можно добавить сторонний сертификат: файл PFX с экспортируемым закрытым ключом и Certificate Password. При загрузке выберите Visibility (по умолчанию — Public). Если MANAGER подтвердит издателя, в поле Signature появится CA Signed.
Загруженный сертификат действует для всей фермы, даже если вы добавили его со страницы конкретного сервера. Чтобы закрепить его за одним сервером, измените параметр Used By после загрузки.
Сертификат в ключах
Ключи фермы содержат домен сертификата Public in keys и его отпечаток. Если сертификат отмечен как CA Signed, приложения находят домен и принимают любой подписанный доверенным центром сертификат. Если он Self-Signed, принимается только этот сертификат, а для подключения нужен адрес сервера: в этом случае MANAGER требует, чтобы хотя бы у одного сервера фермы был адрес со статусом Public in keys.
Если назначить Public in keys другому сертификату, прежний останется на серверах как Public — старые ключи продолжат работать. При подключении приложения автоматически получат новый ключ, так как опция Push token to clients включена по умолчанию.
При добавлении или загрузке сертификата для домена, который уже есть у фермы, прежний сертификат заменяется и удаляется. Новый получает значение Visibility старого, если оно было выше, — так обновленный сертификат сохранится в ключах. Старые ключи продолжат действовать, если новый сертификат CA Signed. Если же он самоподписанный, выдайте пользователям новые ключи.
Удалить сертификат
В окне сертификата нажмите Delete. MANAGER не позволит удалить сертификат, привязанный к ключам, или последний общий сертификат фермы: сначала назначьте Public in keys другому сертификату или добавьте новый.


