
شهادات SSL/TLS
تُقدّم خوادمك شهادة أمان عند بدء كل اتصال، وتتضمّن مفاتيح الوصول لمزرعة الخوادم إحدى هذه الشهادات. يُنشئ MANAGER شهادة لكل مزرعة جديدة تلقائيًا، كما يمكنه الحصول على شهادة موثوقة من Let's Encrypt وتجديدها ذاتيًا.
أين تجدها؟
افتح Server Farms ثم اختر المزرعة: ستعرض SSL / TLS Certificates قائمة الشهادات، مع علامة تُميّز الشهادة المُدرجة في مفاتيح المزرعة. يؤدي النقر على عنوان القائمة إلى فتح العرض الكامل، متضمنًا Mode وPriority لكل شهادة.
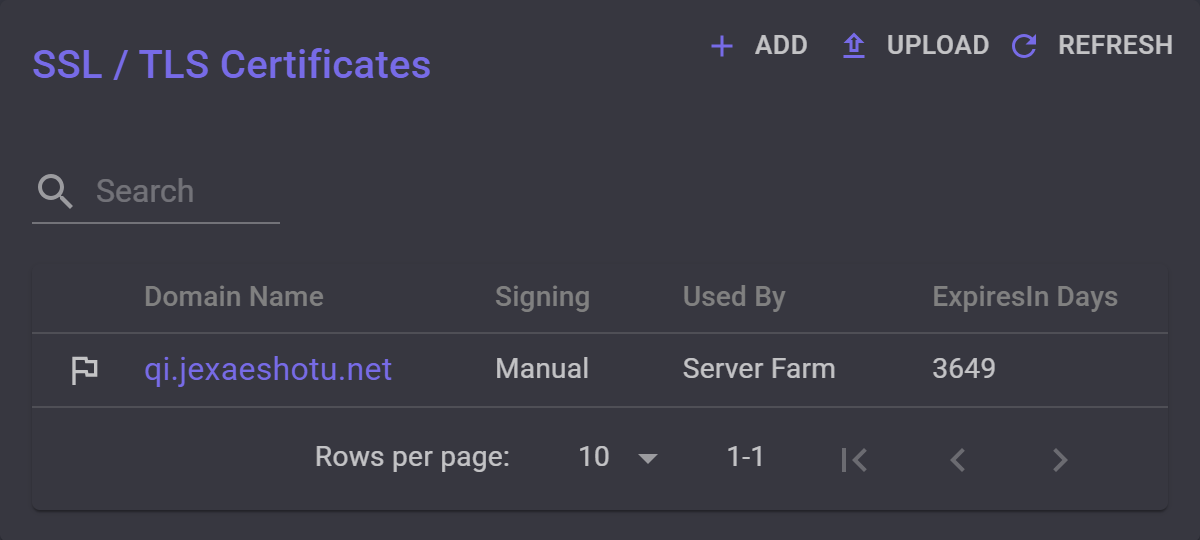
تحصل كل مزرعة جديدة على شهادة تلقائيًا: شهادة موقّعة ذاتيًا باسم افتراضي، وتحملها مفاتيحها حتى تختار غيرها.
تحتوي صفحة كل خادم على القائمة ذاتها، ولكنها تقتصر فقط على الشهادات المخصصة لذلك الخادم بمفرده.
إعدادات الشهادة
انقر على نطاق الشهادة لفتح إعداداتها.
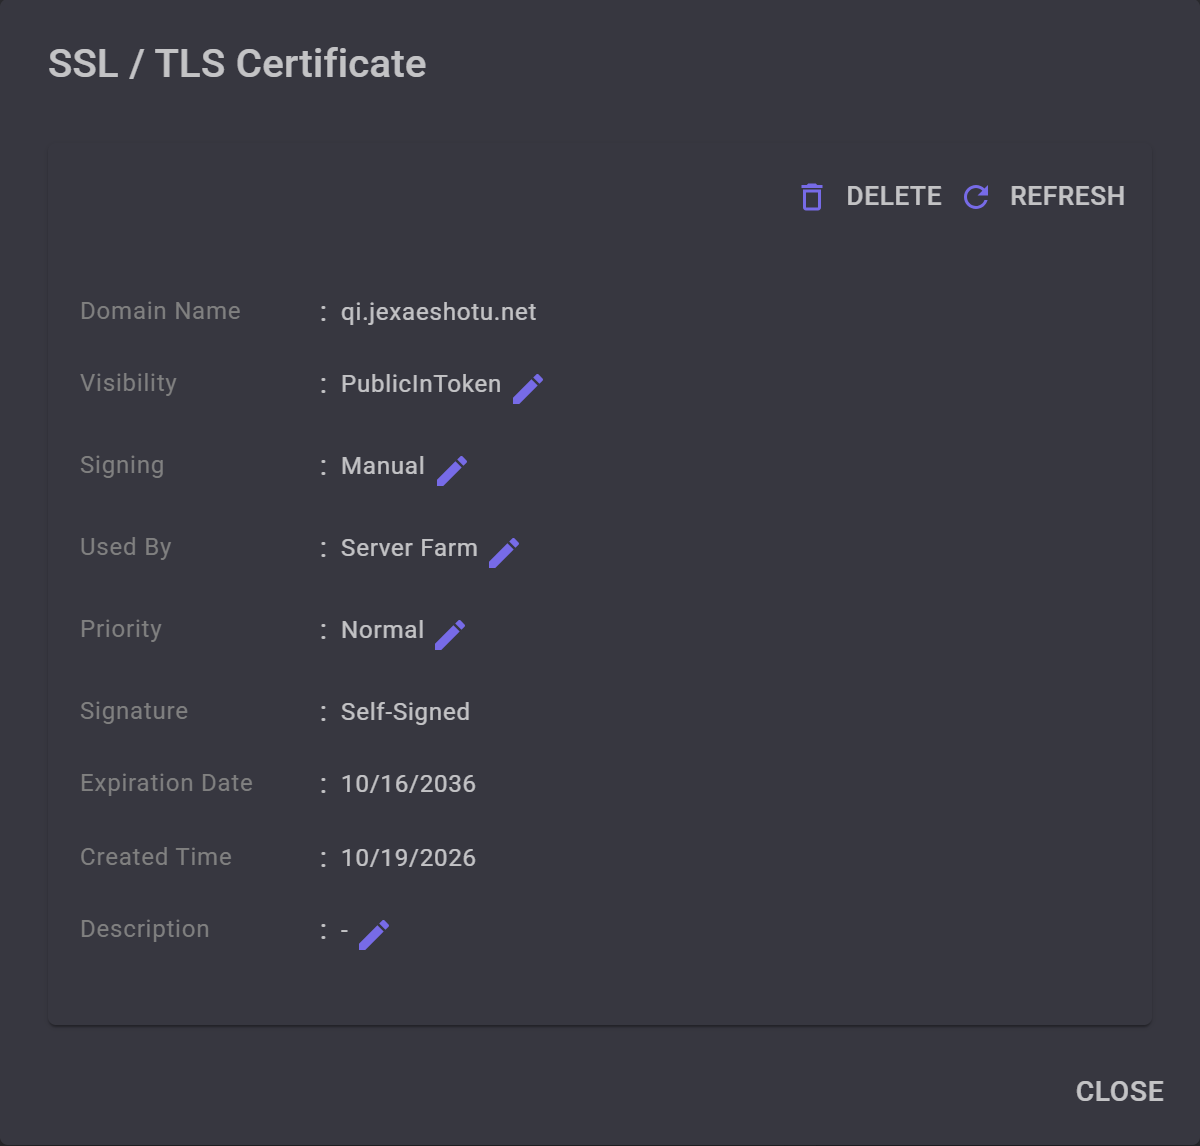
- يحدد خيار Visibility من يتلقى نطاق الشهادة. يُدرج الخيار PublicInToken النطاق في كل مفتاح للمزرعة؛ ويمكن لشهادة واحدة فقط تفعيله، وعند منحه لأخرى تتحول الحالية إلى Public. والشهادة ذات الحالة Public التي يستخدمها خادم واحد فقط، إذا كانت CA Signed، لا تصل إلى التطبيقات إلا حين يوجّهها MANAGER إلى ذلك الخادم. أما الشهادة ذات الحالة Private فلا تصل إطلاقًا. ومهما كان اختيارك، تُقدّم الخوادم الشهادة للتطبيقات التي تطلب نطاقها.
- يحدد خيار Signing طريقة توقيع الشهادة. يُبقيها Manual كما هي دون تغيير. أما AutoSign فيجعل Let's Encrypt توقّعها ويتولى MANAGER تجديدها تلقائيًا، كما هو موضح أدناه. ويُستخدم DomainOnly لنطاق توجد شهادته في مكان آخر: فلا يثبّته MANAGER على الخوادم أبدًا، ولا يمكن للمفاتيح حمله.
- يُعيّن خيار Used By إما على Server Farm ليشمل جميع خوادم المزرعة، أو على خادم محدد منها. احرص على إبقاء الشهادة المُدرجة في المفاتيح مضبوطة على Server Farm، لتتمكن جميع الخوادم من تقديمها للتطبيقات التي تحمل تلك المفاتيح.
- يُرتّب خيار Priority، سواء كان Normal أو Low أو Lowest، نطاقات الشهادات المصنفة كـ Public عندما يمنح MANAGER التطبيقات عدة خيارات. هذا الإعداد لا يغير الشهادة التي يقدّمها الخادم.
- تكون قيمة Signature هي CA Signed إذا وُقّعت من جهة إصدار شهادات معتمدة، وتكون Self-Signed في حال التوقيع الذاتي. تتحقق التطبيقات من شهادة CA Signed تمامًا كالمتصفحات (عبر جهة الإصدار والاسم)، مما يضمن استمرار عمل المفاتيح بسلاسة عند التجديد. أما الشهادة ذات التوقيع الذاتي Self-Signed، فلا تقبلها التطبيقات إلا بمطابقة البصمة الرقمية المُدرجة في مفتاحها.
- حقل Description مخصص لملاحظاتك الشخصية فقط، ولا يستخدمه MANAGER في أي عمليات.
إضافة شهادة
ضمن SSL / TLS Certificates، اختر Add، وأدخل Domain Name، ثم حدد Create. ينشئ MANAGER شهادة موقعة ذاتياً للنطاق، بالحالة Public وManual، ويفتحها. تفيد الحقول الأخرى فقط في ملء تفاصيل الشهادة.
عند إضافتها من صفحة خادم معينة، تُستخدم الشهادة بواسطة ذلك الخادم وحده.
لتوقيعها من قِبل جهة إصدار شهادات معتمدة، اضبط Signing على AutoSign. يوضح دليل استخدام اسم نطاق وشهادة موثوقة طريقة عمل ذلك، بالإضافة إلى كيفية تضمين النطاق في المفاتيح.
AutoSign
باستخدام AutoSign، يطلب MANAGER من Let's Encrypt توقيع شهادة للنطاق. تتحقق Let's Encrypt من النطاق عبر بروتوكول HTTP القياسي على منفذ TCP رقم 80، لذا يجب أن يشير النطاق إلى أحد خوادم المجموعة، مع فتح ذلك المنفذ. يتحقق MANAGER أولاً بنفس الطريقة. وأثناء ذلك، يظهر Validating... في خانة Signing.
يجدد MANAGER الشهادة قبل انتهائها بنحو 30 يوماً. وتدوم صلاحية شهادات Let's Encrypt لمدة 90 يوماً.
إذا فشل التحقق، يوضح Signing السبب باللون الأحمر. يحاول MANAGER مجدداً مرة واحدة يومياً تقريباً، وبعد ست محاولات فاشلة متتالية، يعيد ضبط Signing إلى Manual. لإعادة المحاولة فوراً، اختر Manual ثم AutoSign.
رفع شهادة
يتيح خيار Upload استيراد شهادة حصلت عليها من مصدر آخر: ملف PFX مع مفتاحه الخاص بشرط أن يكون قابلاً للتصدير، بالإضافة إلى Certificate Password. اختر Visibility أثناء الرفع؛ حيث تبدأ كـ Private. وتظهر خانة Signature القيمة CA Signed إذا تمكن MANAGER من التحقق من الجهة الموقّعة.
تُستخدم الشهادة المرفوعة من قِبل كامل المجموعة، حتى لو رفعتها من صفحة خادم محدد. لتخصيصها لخادم واحد، غيّر Used By بعد ذلك.
الشهادة في المفاتيح
تحمل مفاتيح المجموعة نطاق شهادتها المعينة كـ PublicInToken، إلى جانب بصمتها الرقمية. إذا كانت CA Signed، تبحث التطبيقات عن النطاق وتقبل أي شهادة موقعة له من جهة معتمدة. وإذا كانت Self-Signed، فلن تقبل سوى تلك الشهادة، وستحتاج إلى عنوان خادم للوصول إليها: حينها يشترط MANAGER أن يمتلك أحد خوادم المجموعة عنواناً محدداً كـ PublicInToken.
يؤدي تعيين PublicInToken لشهادة أخرى إلى إبقاء الشهادة السابقة على الخوادم بالحالة Public، مما يضمن استمرار اتصال المفاتيح القديمة. تتلقى التطبيقات المفتاح الجديد عند الاتصال، نظراً لتفعيل Push token to clients افتراضياً، بشرط امتلاك أحد خوادم المجموعة لعنوان PublicInToken.
تؤدي إضافة أو رفع شهادة لنطاق موجود مسبقاً في المجموعة إلى استبدال الشهادة القديمة وحذفها. تحتفظ الشهادة الجديدة بإعداد Visibility السابق إذا كان أعلى، ليظل التجديد سارياً في المفاتيح. تستمر المفاتيح القديمة بالعمل إذا كانت الشهادة الجديدة CA Signed. أما إذا كانت موقعة ذاتياً، فيتعين تزويد المستخدمين بمفاتيح جديدة.
حذف شهادة
اختر Delete من نافذة الحوار. لا يسمح MANAGER بحذف الشهادة المستخدمة في المفاتيح، أو الشهادة الأخيرة المستخدمة لكامل المجموعة: عيّن أولاً PublicInToken لشهادة أخرى، أو أضف شهادة جديدة.


