
Pontos de acesso
Os pontos de acesso de um servidor são os seus endereços no VpnHood! MANAGER: aqueles em que escuta e aqueles que entram nas chaves de acesso. O MANAGER define-os sozinho, até que precise de um endereço em particular.
Onde encontrá-los
Abra Servers, selecione o servidor e encontre os seus Access Points. Cada ponto de acesso é um endereço do servidor, com as suas portas. A página do farm de servidores lista os endereços que as suas chaves contêm, também em Access Points.
Configuração automática
A opção Automatic Configuration está ativada em todos os servidores novos. O MANAGER descobre o endereço do servidor através do próprio tráfego de saída do servidor, como faz um servidor independente, e define os pontos de acesso em conformidade. Assim encontra o endereço certo na maioria das máquinas; Como o servidor identifica o endereço indica quando não o encontra.
Quando o endereço do servidor muda, como acontece em muitas ligações domésticas, o MANAGER apercebe-se disso sozinho e atualiza os pontos de acesso e as chaves em poucos minutos. Uma app com uma chave mais antiga não consegue chegar ao endereço antigo: Execute o VpnHood! SERVER num endereço IP dinâmico mostra como as apps encontram o novo.
Atrás de um router doméstico, configure o router para encaminhar as portas do servidor para ele: a TCP Port e, salvo se estiverem desativadas, a UDP Port e a QUIC Port.
Para definir os pontos de acesso manualmente, desative a opção Automatic Configuration: enquanto está ativada, só é possível alterar as portas. O MANAGER pede-lhe que confirme, porque o servidor reinicia com as novas definições.
A opção Automatic Configuration mantém as portas de cada ponto de acesso. Para usar uma TCP Port diferente de 443, edite o ponto de acesso e defina a porta, com a opção ativada: a porta mantém-se quando o endereço muda.
Definições de um ponto de acesso
Duas definições determinam para que serve cada endereço:
- Mode determina quem recebe o endereço. Public in keys coloca-o em todas as chaves de acesso do farm de servidores. Public deixa-o fora das chaves, e o MANAGER só o dá a uma app quando a encaminha para este servidor. Private nunca o dá às apps.
- Listen determina se o servidor escuta no endereço. Defina-o como Yes apenas para um endereço que o seu fornecedor encaminha para a máquina: no Linux, o servidor acrescenta sozinho à rede da máquina um endereço de escuta que ela não tenha.
UDP Port e QUIC Port são opcionais, e -1 desativa qualquer uma delas.
Os dispositivos configurados para UDP precisam também da UDP Port do servidor aberta, na firewall da máquina e na do seu fornecedor de alojamento.
Numa nuvem com endereços privados
Numa nuvem em que a máquina só tem endereços privados, como AWS, Google Cloud, Azure ou Oracle Cloud, adicione o endereço privado com Mode Private e Listen Yes, e o IP público com Public in keys e Listen No, na mesma porta. A opção Automatic Configuration configura o mesmo sozinha quando o tráfego de saída da máquina vem do IP público, como acontece por predefinição nestas nuvens. Se o tráfego vier de outro endereço, como o de um gateway NAT, desative a opção Automatic Configuration e defina os pontos de acesso manualmente.
Alterar um endereço
Uma chave contém os endereços com que foi criada, por isso uma app com uma chave mais antiga continua a tentar o endereço antigo. Mantenha o antigo durante alguns dias como ponto de acesso com Mode Private e Listen Yes: as apps recebem a nova chave quando se ligam, porque Push token to clients está ativado por predefinição. Depois, remova-o.
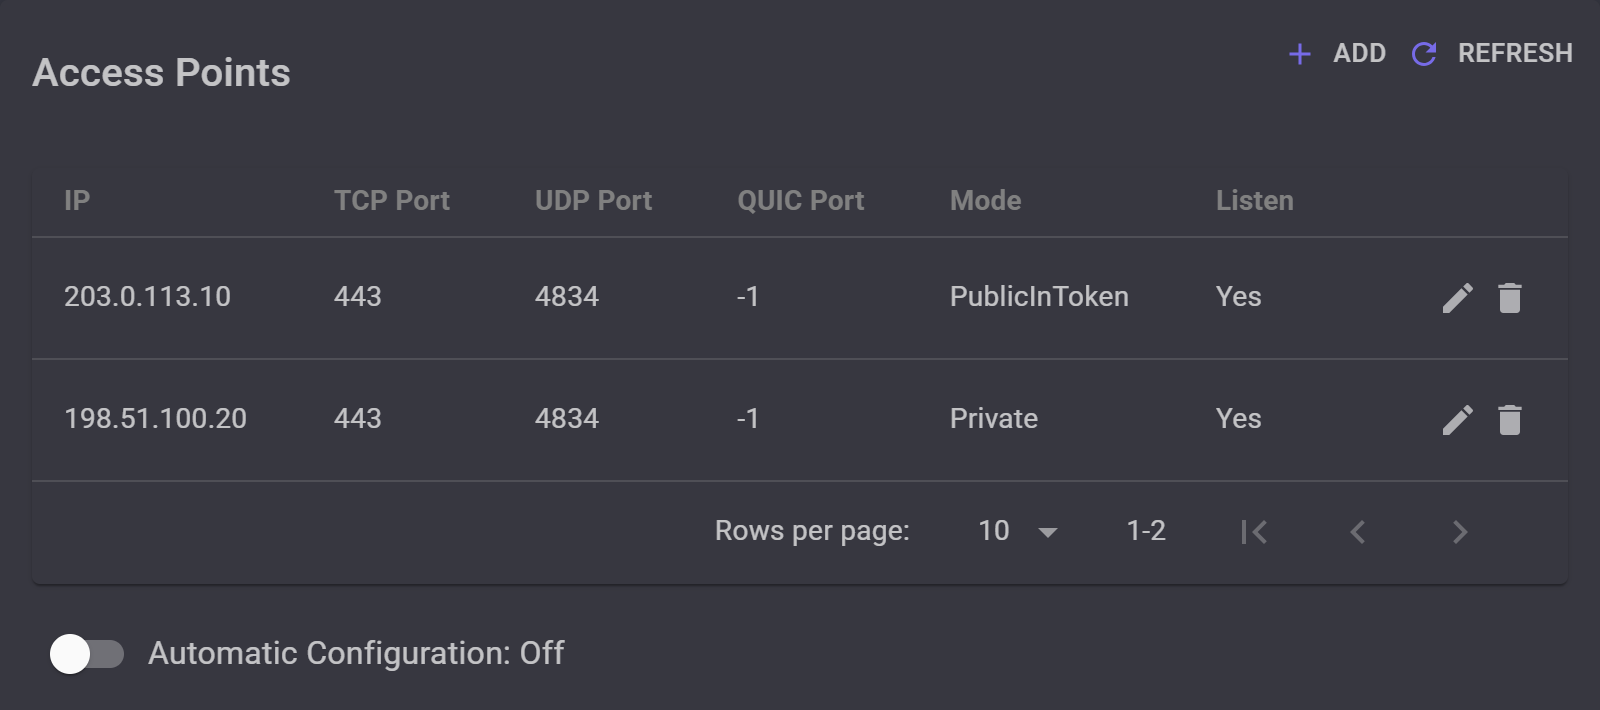
203.0.113.10, entra nas chaves. O antigo, 198.51.100.20, fica fora delas, mas o servidor continua a escutar nele para as apps que têm uma chave mais antiga.
Atrás de um proxy reverso
Primeiro, ative o proxy, como mostra Coloque o seu servidor atrás de um proxy reverso. Depois, verifique o certificado do farm para o domínio: em Signature aparece CA Signed, e a sua Visibility é Public in keys, tal como Use o seu próprio domínio o configura. As chaves passam então a conter o domínio, e as apps consultam-no.
Para fazer passar todas as apps pelo proxy, retire das chaves os próprios endereços do servidor:
- Desative a opção Automatic Configuration.
- Edite cada endereço e defina o Mode como Private.
- Deixe o seu Listen em Yes, para que o servidor continue a escutar: o proxy continua a ligar-se a ele.
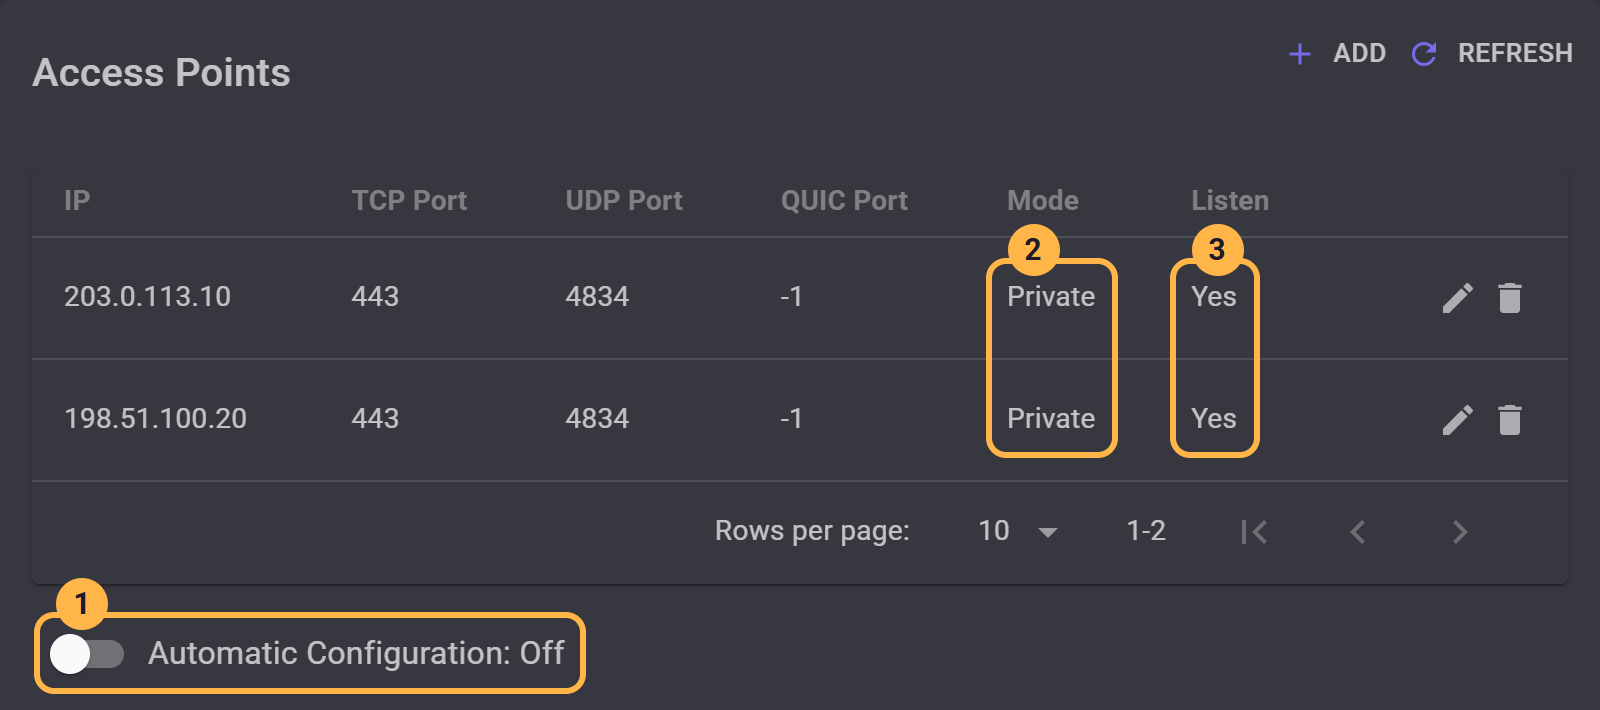
O MANAGER só permite chaves sem endereço enquanto o certificado indicar CA Signed.
As apps com uma chave mais antiga recebem a nova quando se ligam, porque Push token to clients está ativado por predefinição.
Se ficarem em Public in keys, os endereços permanecem nas chaves, e as apps usam tanto esses endereços como o proxy. O proxy mantém então os seus utilizadores ligados quando um endereço é bloqueado.
Os seus servidores confiam na Cloudflare para indicar o endereço de cada utilizador. Atrás de outro proxy, indique-lhes os endereços desse proxy no perfil de servidor do farm, como mostra Perfis de servidor.
O domínio leva a um único servidor; por isso, num farm com vários servidores, todas as apps que passam pelo proxy chegam ao mesmo servidor.


