
VpnHood! SERVER mit dynamischer IP-Adresse betreiben
Viele Internetanschlüsse zu Hause erhalten alle paar Tage eine neue öffentliche IP-Adresse. Eine statische brauchen Sie nicht: VpnHood! MANAGER folgt der neuen Adresse von selbst, und die Apps Ihrer Nutzer finden sie über einen dynamischen DNS-Namen oder Token-URLs der Farm.
Was passiert, wenn sich die Adresse ändert
Ein Server mit aktivierter Option Automatic Configuration, wie jeder neue Server, folgt der Adresse von selbst. Seine nächste Meldung an MANAGER kommt von der neuen Adresse. MANAGER lässt den Server daraufhin seine Adressen neu ermitteln und aktualisiert die Access Points und die Schlüssel innerhalb weniger Minuten. Sie müssen nichts neu installieren oder neu starten.
Ist Automatic Configuration deaktiviert, bleiben die Adressen so, wie Sie sie festgelegt haben. Ändern Sie sie dann selbst, wie Adresse ändern zeigt.
Hinter einem Router zu Hause
Apps erreichen Ihren Server über Ihren Router, der ihre Verbindungen also weiterreichen muss. Das richten Sie nur einmal ein: MANAGER behält die Ports jedes Access Points bei, wenn sich die Adresse ändert.
- Geben Sie dem Rechner eine feste Adresse in Ihrem Heimnetz. Router nennen das DHCP-Reservierung oder statische Zuweisung.
- Öffnen Sie Servers, wählen Sie den Server und suchen Sie seine Access Points, die seine Ports auflisten.
- Leiten Sie sie im Router an den Rechner weiter: den TCP Port (1) als TCP, UDP Port (2) und QUIC Port (3) als UDP. Ein Port mit
-1ist abgeschaltet und muss nicht weitergeleitet werden.
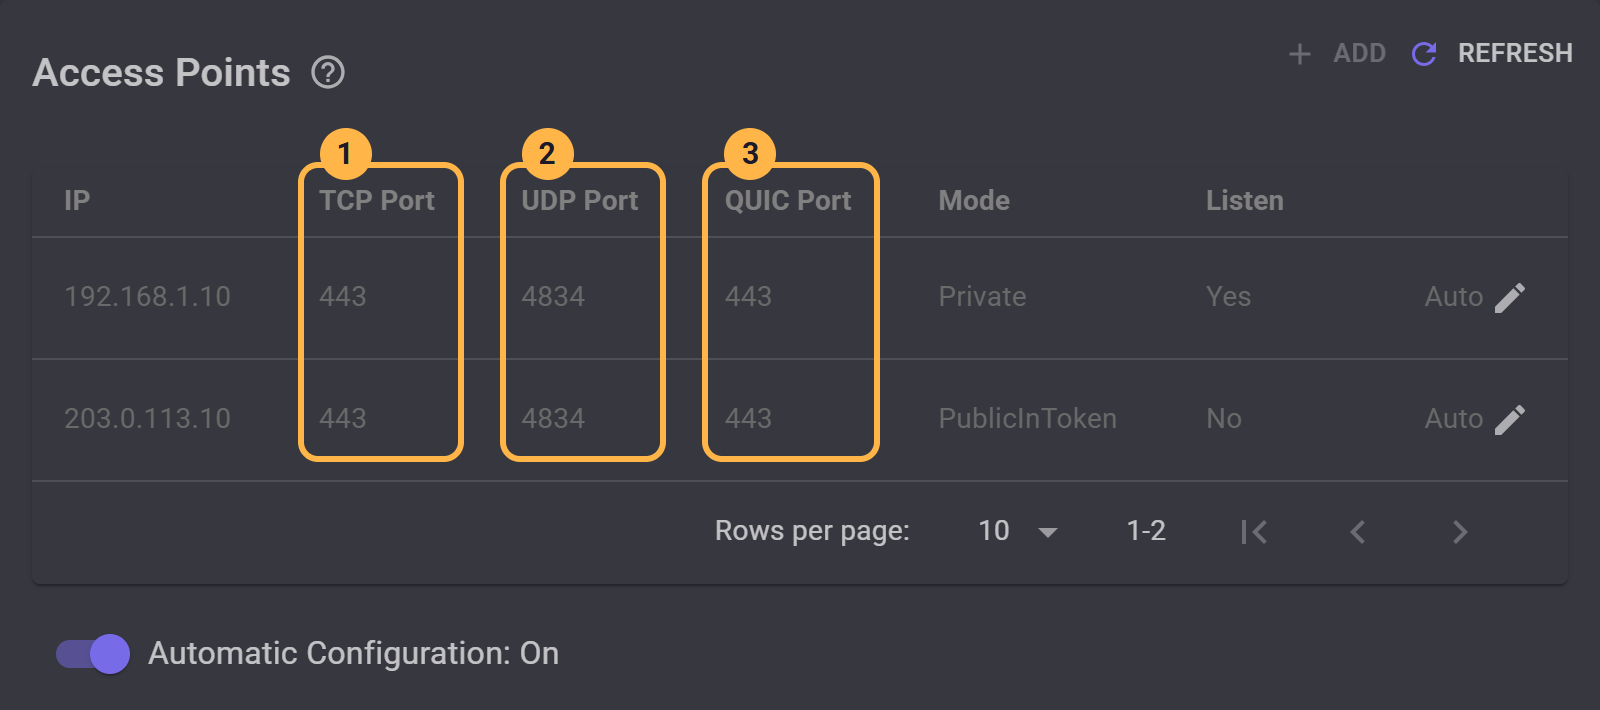
192.168.1.10, ist das Ziel der Portweiterleitung. Die öffentliche Adresse, 203.0.113.10, steht in den Schlüsseln, und MANAGER ändert sie von selbst.
Apps die neue Adresse finden lassen
Ein Schlüssel enthält die Adressen, mit denen er erstellt wurde. Nach einer Änderung versucht es eine App mit diesem Schlüssel also über die alte Adresse. Geben Sie Ihren Schlüsseln einen Weg zur neuen Adresse, bevor sie sich ändert: einen dynamischen DNS-Namen, Token-URLs der Farm oder beides.
Ein dynamischer DNS-Name
Ein Dienst für dynamisches DNS (DDNS) gibt Ihnen einen Namen, der immer auf Ihre aktuelle Adresse zeigt. Schlüssel mit diesem Namen funktionieren weiter, da Apps ihn bei jeder Verbindung neu auflösen.
- Holen Sie sich einen Namen bei einem DDNS-Dienst, und lassen Sie Ihren Router oder ein kleines Programm auf dem Rechner ihn aktuell halten. Wählen Sie einen Namen ohne den Begriff „VPN“: Apps übertragen ihn unverschlüsselt zu Beginn jeder Verbindung, sodass er im Netzwerk einsehbar ist.
- Leiten Sie auch den TCP-Port
80an den Rechner weiter, solange Sie den Namen nutzen: Das Zertifikat wird darüber geprüft und alle paar Monate erneuert. - Geben Sie der Farm ein Zertifikat für den Namen, wie Eigene Domain verwenden zeigt: Setzen Sie Signing auf AutoSign (1), warten Sie, bis Signature CA Signed anzeigt (2), und setzen Sie dann Visibility auf PublicInToken (3).
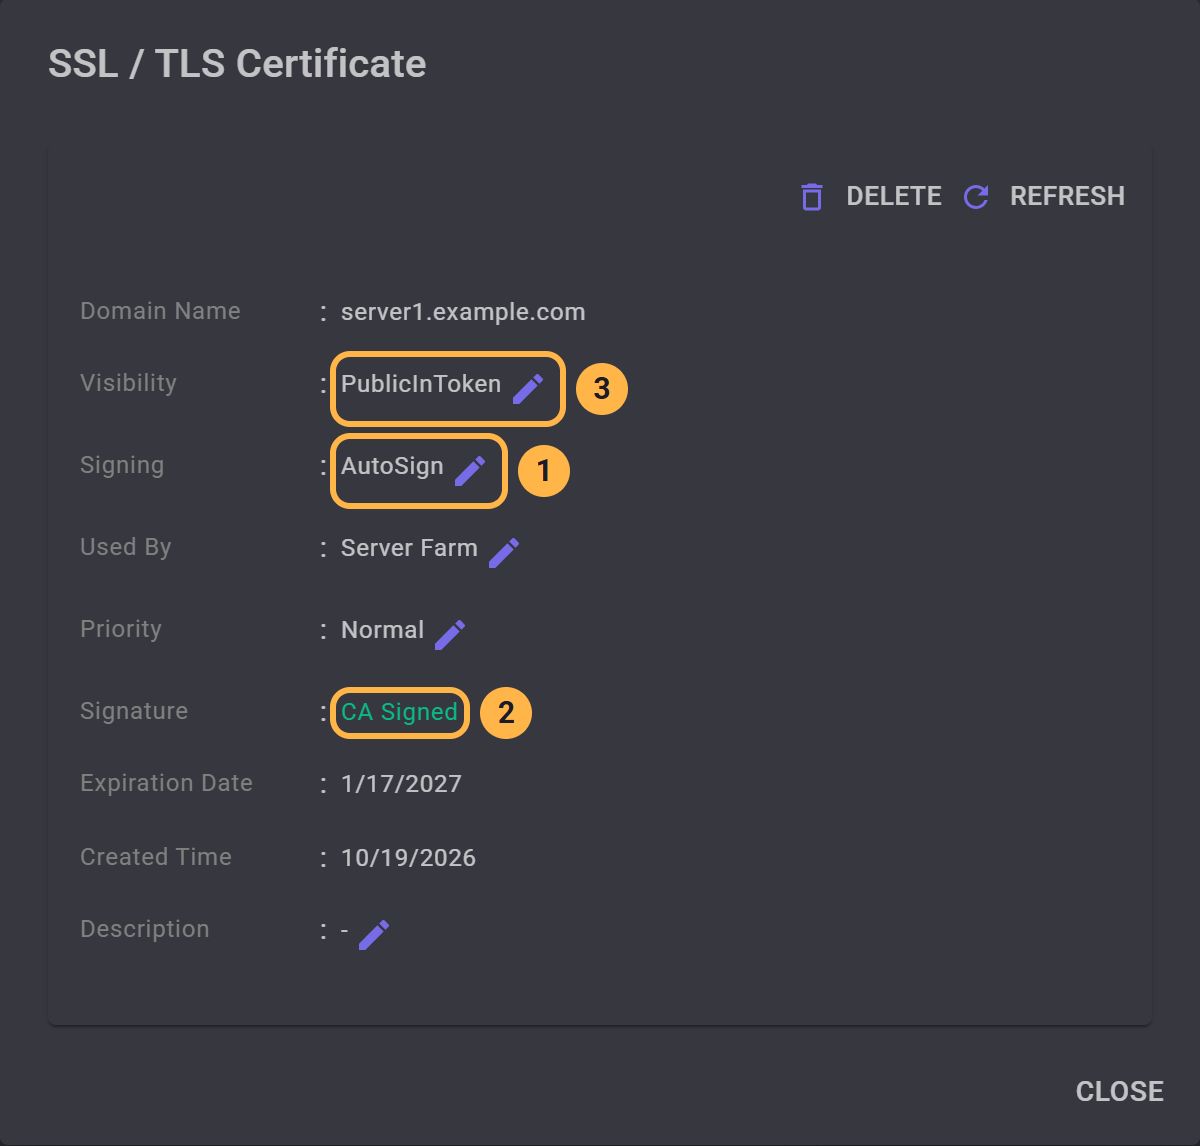
Erst die Signatur macht das möglich: Apps lösen einen Namen nur auf, wenn sein Zertifikat CA Signed ist. Mit einem selbstsignierten Zertifikat versuchen sie nur die Adressen im Schlüssel.
Token-URLs der Farm
Eine Token-URL der Farm verweist auf eine Datei im Web, in der MANAGER nach jeder Änderung die aktuellen Adressen der Farm veröffentlicht. Eine App, die keine Verbindung herstellen kann, liest die Datei und versucht es mit dem Gefundenen erneut. Das braucht keinen Namen und keinen zusätzlichen Port, nur einen Ort im Web, den Ihre Nutzer erreichen, etwa ein GitHub-Repository. Token-URLs der Farm zeigt, wie Sie eine hinzufügen. Stellen Sie Auto Upload auf etwas anderes als Off, damit MANAGER die Datei von selbst aktualisiert.
Bereits ausgegebene Schlüssel
Schlüssel, die Sie ab jetzt aus MANAGER kopieren, enthalten den Namen oder die URLs. Eine App mit einem älteren Schlüssel erhält den neuen bei der nächsten Verbindung, da Push token to clients standardmäßig aktiviert ist. Richten Sie das also ein, solange die Adresse in ihrem Schlüssel noch funktioniert. Eine App, die den Server nicht mehr erreicht, braucht einen neuen Schlüssel von Ihnen.
Wichtig zu wissen
- Verbundene Apps werden getrennt. Apps, die in diesem Moment verbunden sind, verlieren die Verbindung. Sie können sich wieder verbinden, sobald der Name oder die Datei die neue Adresse zeigt, meist innerhalb weniger Minuten.
- Eine geteilte Adresse funktioniert nicht. Manche Anbieter legen viele Kunden hinter eine öffentliche Adresse, oft CGNAT genannt, und Verbindungen von außen erreichen Ihren Router nie. Wenn die Adresse in Ihrem Router nicht die ist, die Websites sehen, bitten Sie Ihren Anbieter um eine öffentliche Adresse.
- Zwei Internetleitungen funktionieren damit nicht. Hinter einem Router, der jede Verbindung über eine andere Leitung schickt, scheint sich die Adresse ständig zu ändern, und der Server konfiguriert sich immer wieder neu. Deaktivieren Sie auf einem solchen Server Automatic Configuration und legen Sie die Adressen selbst fest.
Auf einem eigenständigen Server
Ohne MANAGER aktualisiert niemand die Schlüssel, und ein eigenständiger Server ermittelt seine Adresse nur beim Start. Ein dynamischer DNS-Name funktioniert trotzdem, da Apps den Namen selbst auflösen: Geben Sie dem Server ein Zertifikat dafür, wie Domainnamen und vertrauenswürdiges Zertifikat nutzen zeigt, und geben Sie Ihren Nutzern neue Schlüssel.


